
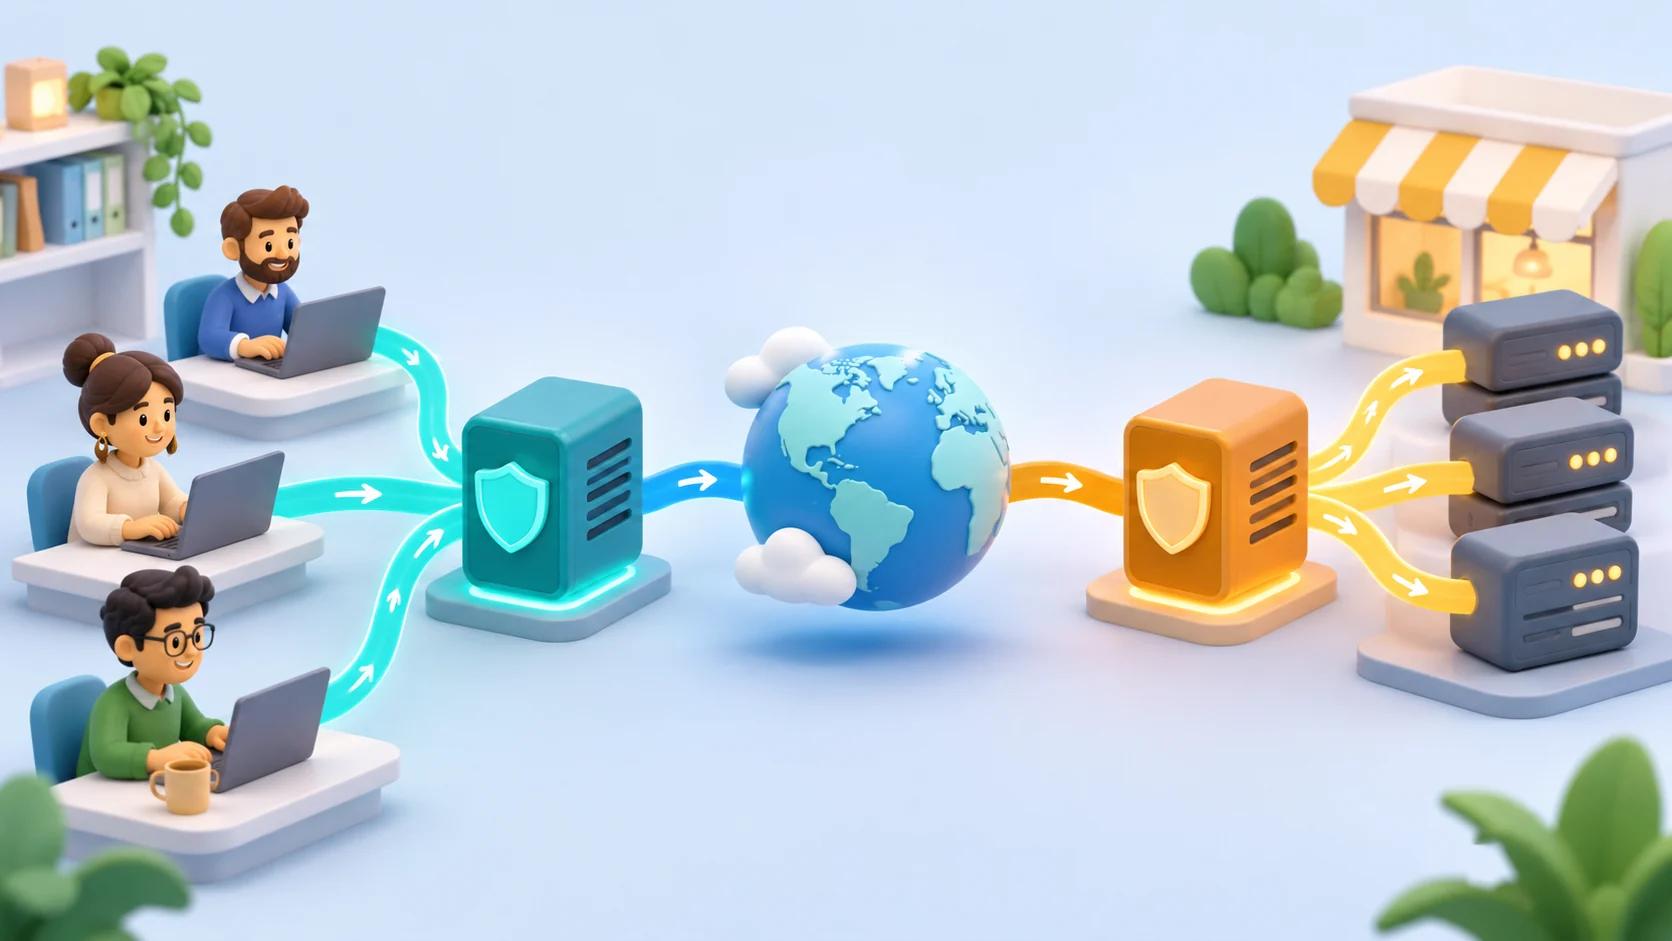
Un proxy directo actúa en nombre de los clientes que realizan solicitudes salientes. Un proxy inverso actúa en nombre de los servidores que reciben solicitudes entrantes. En una decisión entre proxy directo e inverso, comienza identificando de quién deseas controlar el tráfico: la persona o aplicación que realiza una solicitud, o el sitio web que la recibe.
Ambos son intermediarios, y ambos pueden enviar solicitudes hacia adelante. Sus nombres describen su papel en la arquitectura, no una promesa sobre seguridad, anonimato o rendimiento. Un gateway de sitio web no se convierte automáticamente en un servicio de navegación saliente, y comprar un proxy saliente no publica tu aplicación a los visitantes.
TL;DR
- Usa un proxy directo cuando un cliente necesita una ruta saliente definida o una política de acceso.
- Usa un proxy inverso cuando los visitantes necesitan un punto de entrada a las aplicaciones que operas.
- La autenticación, el cifrado, la caché y el registro dependen de la configuración real, no solo de la etiqueta del proxy.
- Ambos roles pueden existir en un mismo sistema, pero tienen propietarios, credenciales y modos de falla separados.
- Una etiqueta residencial, ISP o de centro de datos describe una oferta de red; no reemplaza la distinción entre directo e inverso.
La Diferencia en Una Tabla
| Pregunta | Proxy directo | Proxy inverso |
|---|---|---|
| ¿Para quién está actuando? | Un cliente o grupo de clientes | Un servidor o grupo de servidores |
| Ruta de solicitud típica | Aplicación → proxy → destino | Visitante → proxy → aplicación |
| ¿Quién lo selecciona normalmente? | Operador del cliente o administrador de red | Operador del sitio web o servicio |
| ¿Cuál es el objetivo inmediato? | Controlar o enrutar el acceso saliente | Recibir y enrutar el acceso entrante |
| Preocupación típica de autenticación | ¿Puede este cliente usar el proxy? | ¿Puede este visitante acceder a esta aplicación? |
| Preocupación operativa común | Acceso al punto final, credenciales y política saliente | Salud ascendente, enrutamiento, certificados y acceso de origen |
| ¿Qué no proporciona automáticamente? | Un punto de entrada público para tu propio sitio web | Una identidad saliente diferente para tráfico de navegador no relacionado |
Estos son roles típicos más que restricciones sobre un paquete de software particular. Un gateway capaz puede soportar varias funciones, pero cada función aún necesita una configuración explícita. La visión general de servidores proxy de MDN distingue entre intermediarios de reenvío y gateways en la ruta de solicitud HTTP.
Cómo Funciona un Proxy Directo
Imagina una aplicación de informes que realiza una solicitud autorizada a un servicio externo. En lugar de conectarse directamente, envía la solicitud a través de un proxy directo configurado. El proxy establece la siguiente conexión y devuelve la respuesta a través de la misma ruta lógica.
El operador del cliente puede querer una política saliente centralizada, una ruta de red controlada, o una forma soportada para que una aplicación alcance un destino. El resultado exacto depende del protocolo, del soporte de proxy del cliente y de la configuración del proveedor. Algunas aplicaciones tienen sus propias configuraciones de proxy; otras heredan configuraciones del sistema o del entorno.
La pregunta operativa importante es si la aplicación destinada realmente utiliza el proxy. Cambiar una configuración en una herramienta no prueba que cada proceso en la computadora la siga. Un servicio en segundo plano, un navegador y un cliente de línea de comandos pueden tener configuraciones efectivas diferentes.
Un proxy directo tampoco garantiza que el destino no vea otra información identificativa. Las solicitudes pueden incluir credenciales de cuenta, cookies y datos de la aplicación. Selecciona una ruta por una necesidad técnica legítima, y evalúa el manejo de datos por separado de la dirección utilizada para la conexión de red.
Ejemplo: Una Integración de Datos Programada
Considera una integración hipotética que recupera datos permitidos de proveedores cada mañana. Su operador quiere que las solicitudes salgan a través de un punto final documentado. El operador configura el cliente HTTP de la integración, almacena la credencial del proxy por separado del token de la API del proveedor, y verifica tanto la ruta como el comportamiento de la aplicación.
La credencial del proxy responde si la integración puede usar el intermediario. El token del proveedor responde si puede leer los datos del proveedor. Un proxy funcional no otorga el segundo permiso. Mantener estas responsabilidades separadas facilita mucho el diagnóstico de fallos de autenticación.
Cómo Funciona un Proxy Inverso
Ahora imagina un sitio web público con una aplicación que se ejecuta en un puerto de servicio privado. Los visitantes se conectan a la puerta de entrada del sitio web. Un proxy inverso recibe ese tráfico y lo reenvía a la aplicación ascendente configurada, luego devuelve la respuesta de la aplicación.
El operador del sitio web elige la parte ascendente y controla el punto de entrada. Dependiendo del diseño, el proxy inverso puede manejar la terminación de TLS, el enrutamiento entre servicios, el almacenamiento en búfer o la distribución de carga. Esas son capacidades configuradas, no características que se asuma que cada implementación incluye.
La documentación del proxy inverso de NGINX explica cómo pasar solicitudes a un ascendente con proxy_pass, establecer encabezados de solicitud y controlar el almacenamiento en búfer. Esta guía se centra en elegir el rol; los detalles de instalación y directivas pertenecen a la documentación del software que realmente implementas.
Un proxy inverso no puede hacer que una aplicación no saludable se vuelva saludable. Si la base de datos ascendente no está disponible, poner otro componente frente a ella no restaura los datos faltantes. Puede proporcionar una respuesta de falla controlada o enrutar a otra instancia saludable solo cuando la arquitectura ha sido diseñada para hacerlo.
Ejemplo: Dos Aplicaciones Internas Bajo Un Dominio
Supón que un pequeño equipo opera un panel de control y un servicio de documentación. Este es un diseño hipotético, no un estándar. Un proxy inverso puede proporcionar un punto de entrada público definido y enviar solicitudes a la aplicación apropiada según los hosts o rutas configurados.
El equipo aún necesita decidir quién puede acceder a cada aplicación, cómo se renuevan los certificados y si los servicios de origen son accesibles directamente. Una estructura de dominio ordenada es útil, pero no reemplaza el control de acceso. Prueba tanto la ruta pública esperada como cualquier punto de entrada alternativo no intencionado.
La Autenticación y la Confianza Son Diferentes en Cada Lado
Un proxy directo puede requerir un nombre de usuario y una contraseña antes de reenviar tráfico. La aplicación también puede necesitar sus propias credenciales de destino. Mantén las dos identidades separadas en la configuración, los registros y los informes de incidentes.
Con un proxy inverso, los visitantes pueden autenticarse en la aplicación o en una capa de acceso frente a ella. La aplicación debe entender qué encabezados o afirmaciones de identidad puede confiar. Aceptar un encabezado de identidad proporcionado por el visitante sin un límite de confianza puede socavar el control previsto.
Por ejemplo, una aplicación puede querer registrar la dirección original del visitante después de que el tráfico pase a través de un gateway. Eso requiere una configuración de proxy de confianza deliberada. Simplemente leer un encabezado reenviado no establece que su contenido sea autoritativo. La configuración de la aplicación y del gateway necesita coincidir sobre qué componentes están permitidos para proporcionarlo.
En cualquier diseño, define quién puede cambiar la configuración de enrutamiento. Un administrador de proxy puede afectar a dónde van las solicitudes y qué información pasa a través del intermediario. Trata esa autoridad como un permiso operativo significativo, no como una configuración de conveniencia inofensiva.
¿Alguno de los Proxies Cifra Automáticamente Todo?
No. Identifica las conexiones por separado. Puede haber una conexión del cliente al proxy y otra del proxy al destino o ascendente. El cifrado en una conexión no establece cifrado en la otra.
Para un proxy inverso que termina HTTPS, decide si la conexión a la aplicación también requiere TLS, y verifica los certificados y configuraciones de confianza relevantes. Para un proxy directo, distingue la URL de destino del protocolo utilizado para alcanzar el punto final del proxy.
Escribe esas elecciones en el registro de arquitectura. Evita un diagrama que etiquete toda la ruta como “segura” sin explicar dónde comienza y termina el cifrado. La revisión útil pregunta qué puede observar cada intermediario, dónde viajan las credenciales y qué parte gestiona la configuración de confianza.
Un Proceso de Selección Práctico
1. Escribe la Solicitud en Lenguaje Claro
Usa una frase como “nuestro trabajador llama a una API externa” o “los clientes abren nuestro panel de control.” Nombra al solicitante y al destino. Este pequeño ejercicio generalmente identifica el lado relevante de la distinción del proxy antes de que comience cualquier comparación de productos.
Si el requisito dice solo “necesitamos un proxy,” pregunta qué debe cambiar: enrutamiento saliente, acceso a la aplicación entrante, autenticación o gestión de tráfico. Esos objetivos pueden requerir diferentes componentes.
2. Identifica el Límite que Controlas
Enumera el cliente, el intermediario y el destino. Marca qué sistemas opera tu equipo y cuáles pertenecen a otra organización. No diseñes una solución que asuma control administrativo sobre un sitio web de terceros.
Para una aplicación que posees, puedes elegir un gateway entrante y configurar el origen. Para una API de terceros, controlas tu cliente y su ruta autorizada, pero los permisos de cuenta y las reglas de uso de la API permanecen fuera de ese límite.
3. Define los Protocolos y Comportamientos Requeridos
Incluye el protocolo de la aplicación, el método de autenticación, el tamaño de la solicitud, el comportamiento de transmisión y la duración de conexión esperada. Una solicitud de página corta exitosa no prueba que flujos de larga duración o cargas grandes se comporten correctamente.
Utiliza pruebas autorizadas representativas y registra la versión del cliente. Evita tratar la palabra “proxy” como evidencia de que cada protocolo o mecanismo de autenticación funcionará. La compatibilidad es una propiedad de la ruta de conexión completa.
4. Asigna un Propietario a Cada Falla
Decide quién verifica la configuración del cliente, la disponibilidad del proxy, la salud de la aplicación y la renovación de certificados. Proporciona al personal de soporte suficiente información saneada para distinguir un fallo de autenticación de proxy de un fallo de aplicación ascendente.
También decide cómo deshabilitar o revertir un cambio de enrutamiento. Una configuración reversible es mucho más fácil de operar que una dependencia no documentada que todos descubren durante una interrupción.
5. Verifica el Resultado Real
Para un proxy directo, prueba que la aplicación destinada sigue la ruta seleccionada y completa su tarea real. Para un proxy inverso, prueba el nombre de host público, el enrutamiento, la autenticación y el comportamiento ascendente esperado. Verifica que el acceso directo no intencionado esté restringido donde tu diseño lo requiere.
Mantén el resultado como un pequeño registro de aceptación en lugar de una captura de pantalla de una solicitud exitosa. Incluye el comportamiento normal, un fallo controlado y el paso de recuperación. Esto crea una referencia para futuros cambios.
¿Puede un Sistema Usar Ambos?
Sí. Una aplicación web puede recibir visitantes a través de un proxy inverso mientras su trabajador en segundo plano utiliza un proxy directo para una integración externa autorizada. Estas son rutas de solicitud separadas, incluso cuando los componentes se ejecutan en la misma infraestructura.
Mantén sus credenciales, registros y nombres de configuración distintos. “Contraseña del proxy” es una etiqueta secreta ambigua cuando una implementación contiene varios intermediarios. Prefiere nombres que identifiquen el servicio y el propósito sin revelar el secreto en sí.
También considera la independencia de fallas. Si el proxy saliente no está disponible, ¿debería la aplicación pública seguir disponible mientras las integraciones programadas se detienen? Si el gateway entrante falla, ¿pueden los operadores seguir accediendo a una consola de recuperación? Estas preguntas revelan si un componente se ha convertido accidentalmente en una dependencia para trabajos no relacionados.
Dónde Encajan los Productos de Alojamiento y Proxy
Un servidor te da un lugar para ejecutar software. Un servicio de reenvío da a un cliente compatible una ruta para solicitudes. Pueden combinarse, pero ninguno incluye automáticamente al otro. La existente comparación de VPS versus proxy residencial amplía esa distinción.
Para alojar una aplicación o gateway, evalúa las responsabilidades de ejecución y mantenimiento de Cloud VPS. Si eliges NGINX Proxy Manager, la existente guía de implementación de NGINX Proxy Manager cubre esa tarea de instalación separada. La más amplia guía de gestión de VPS es relevante para mantener el servidor subyacente.
La clasificación de ISP o centro de datos de un proxy saliente es una decisión diferente. No te dice si tu sitio web necesita un proxy inverso, y no elimina la necesidad de configurar autenticación y acceso a la aplicación. Elige la arquitectura primero, luego evalúa la oferta de red contra un requisito específico.
FAQ
¿Cuál Es la Principal Diferencia Entre Proxy Directo y Proxy Inverso?
Un proxy directo sirve a clientes que realizan solicitudes salientes; un proxy inverso sirve a aplicaciones que reciben solicitudes entrantes. Identifica qué lado operas y qué comportamiento de tráfico deseas cambiar antes de seleccionar software o un servicio.
¿Puede un Proxy Inverso Cambiar la IP Saliente de Mi Navegador?
No simplemente por existir frente a tu sitio web. Maneja solicitudes dirigidas a las aplicaciones que sirve. Enrutar tráfico de navegador no relacionado a través de un intermediario requiere una configuración de proxy directo o de red soportada por separado.
¿Es un Proxy Inverso lo Mismo Que un Balanceador de Carga?
No. El balanceo de carga es una posible función de un diseño de proxy inverso. Un proxy inverso puede reenviar a un único ascendente, y un sistema de balanceo de carga puede operar de diferentes maneras. Inspecciona la configuración real en lugar de asumir redundancia por la etiqueta.
¿Hace un Proxy Directo Que las Solicitudes Sean Anónimas?
No hay tal garantía que siga del rol. Los inicios de sesión de cuentas, cookies, datos de solicitud y registros de operadores siguen siendo importantes. Evalúa qué información se envía y se retiene, y usa el servicio solo para el acceso que estás autorizado a realizar.
¿Necesito Ambos para un Sitio Web Pequeño?
No necesariamente. Comienza con los requisitos de la aplicación. Un servicio de alojamiento gestionado puede ya manejar el punto de entrada entrante, y las solicitudes salientes ordinarias pueden no necesitar un proxy adicional. Agrega un componente solo cuando resuelva un requisito documentado y alguien pueda mantenerlo.
¿Es un Proxy Transparente una Tercera Dirección?
No. La transparencia describe cómo funciona la interceptación o la conciencia del cliente en un contexto particular; es una dimensión separada de a quién sirven las solicitudes del intermediario. Usa descripciones precisas de la ruta de tráfico en lugar de tratar cada etiqueta de proxy como una arquitectura competidora.