
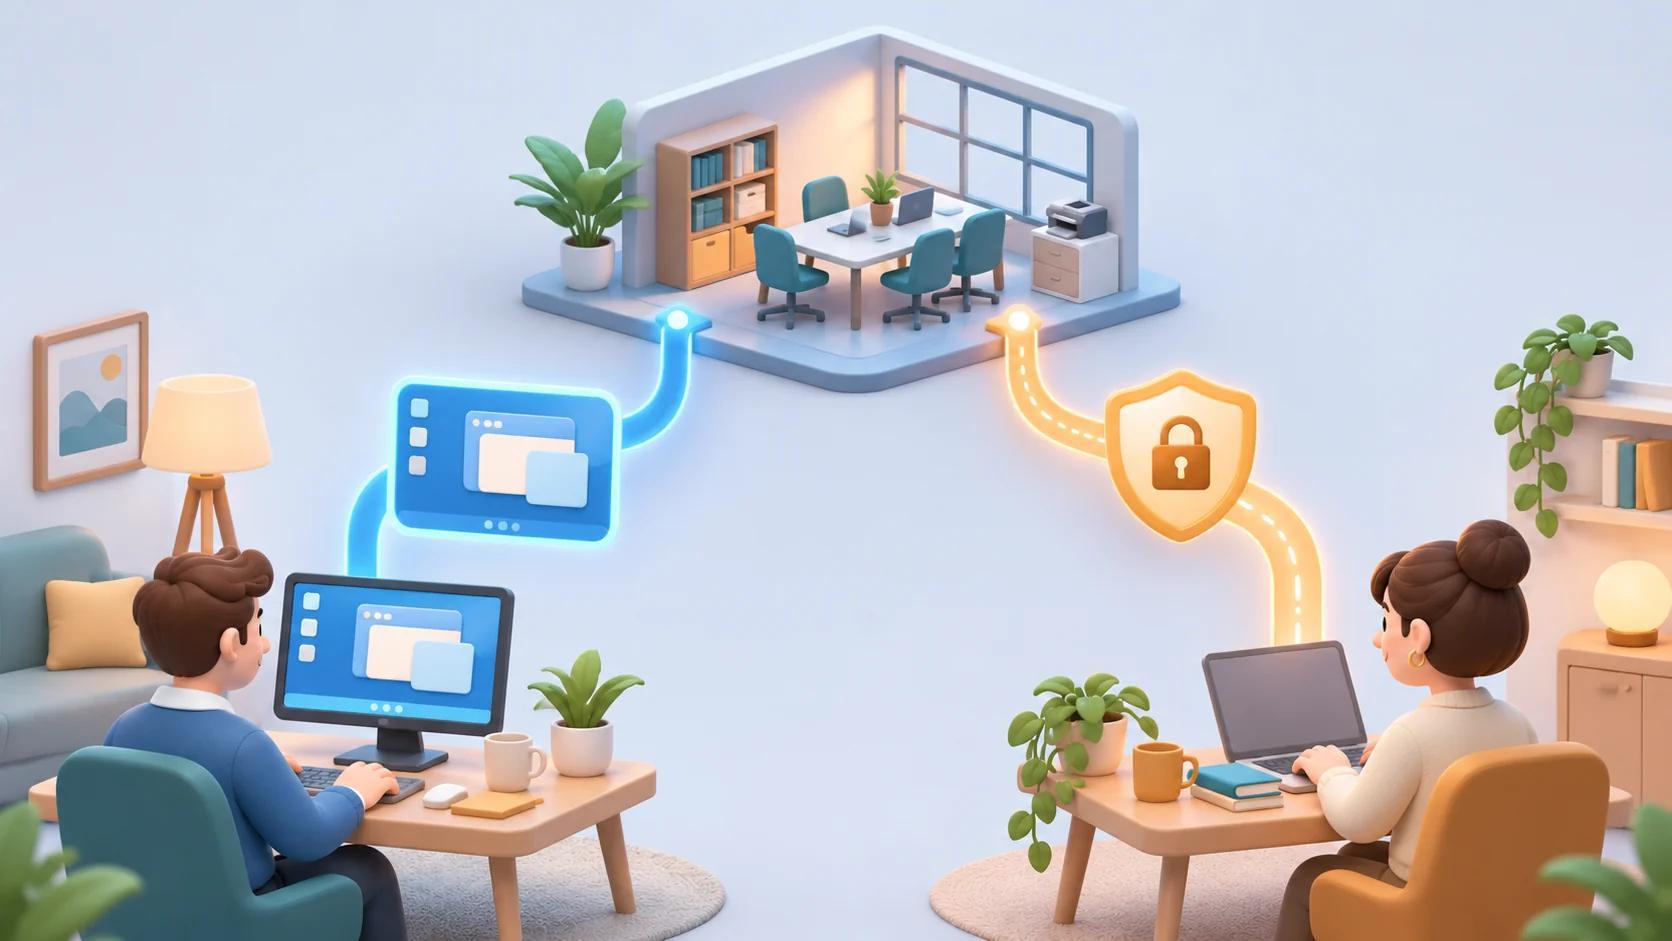
RDP ermöglicht es Ihnen, einen entfernten Windows-Computer zu bedienen. Ein VPN verbindet Ihr Gerät mit einem anderen Netzwerk über einen verschlüsselten Tunnel. Bei der Gegenüberstellung von RDP und VPN entscheiden Sie zunächst, wo Ihre Anwendung ausgeführt werden soll: auf Ihrem eigenen Laptop oder auf einem separaten Computer. Diese Entscheidung ist in der Regel wichtiger als die Wahl der Technologie mit dem bekanntesten Namen.
Für ein kleines Team kann beides nützlich sein. Sie können auch zusammenarbeiten: Ein VPN bietet einen eingeschränkten Netzwerkpfad, während RDP den über diesen Pfad erreichbaren Remote-Desktop bereitstellt.
TL;DR
- Wählen Sie den Remote-Desktop, wenn die Anwendung, Dateien oder die erforderliche Betriebsumgebung auf einem anderen Computer bleiben sollen.
- Wählen Sie ein Business-VPN, wenn Mitarbeiter genehmigten Zugriff auf private Netzwerkdienste benötigen, während sie Anwendungen auf ihren eigenen Geräten verwenden.
- Kombinieren Sie sie, wenn Benutzer einen Remote-Desktop benötigen, der nur über eine kontrollierte private Verbindung erreichbar sein soll.
- Keine der Technologien ersetzt die Kontosicherheit, Software-Updates, Backups oder einen Offboarding-Prozess.
- Ein Windows VPS bietet eine Windows-Serverumgebung. Er umfasst nicht automatisch jede Lizenz, Zugriffspolitik oder Team-Kollaborationsfunktion, die Ihre Anwendung benötigt.
Der Unterschied liegt darin, wo die Arbeit stattfindet
Bei RDP führt die entfernte Maschine die Anwendung aus. Ihr Gerät sendet Tastatur- und Maus-Eingaben und erhält die Desktop-Anzeige. Ihr Laptop fungiert als Fenster in diese Umgebung. Die Anwendung könnte weiterlaufen, wenn Sie die Verbindung trennen, abhängig von ihrem Verhalten und den Sitzungsrichtlinien des Servers; das Trennen ist anders als sich abzumelden oder den Computer herunterzufahren.
Bei einem VPN führt Ihr Laptop in der Regel weiterhin seine eigenen Anwendungen aus. Der Tunnel ändert, auf welche Netzwerkressourcen er zugreifen kann und wie der ausgewählte Datenverkehr verläuft. Ein VPN kann einen privaten Dateiserver erreichbar machen, installiert jedoch keine Windows-Software auf Ihrem Laptop oder stellt einen zweiten Computer bereit.
Diese Unterscheidung verhindert einen häufigen Kauffehler. Wenn ein Kollege eine Windows-exklusive Anwendung benötigt, aber ein Gerät verwendet, das sie nicht ausführen kann, löst der Kauf eines VPN allein das Problem nicht. Wenn Kollegen bereits geeignete Geräte haben und nur Zugriff auf einen internen Dienst benötigen, könnte das Mieten einzelner Remote-Desktops unnötige Verwaltung hinzufügen.
Die Übersicht über Microsofts Remote Desktop Services beschreibt eine breitere Plattform zur Bereitstellung von Desktops und Anwendungen. Ein einzelner Server, der über RDP zugegriffen wird, ist nur eine mögliche Anordnung; er sollte nicht mit einem vollständig gestalteten Multiuser-Desktop-Service verwechselt werden.
Vergleichen Sie die Optionen mit denselben Fragen
| Frage | RDP oder Remote-Desktop | Business-VPN |
|---|---|---|
| Wo läuft die Anwendung? | Auf dem entfernten Computer | In der Regel auf dem Gerät des Benutzers |
| Was erhält der Benutzer? | Eine interaktive Desktop- oder Anwendungssitzung | Netzwerkverbindung zu erlaubten Zielen |
| Ist ein zweiter Computer erforderlich? | Ja, es muss einen entfernten Host geben | Ein VPN-Dienst oder Gateway ist erforderlich, aber kein Desktop pro Benutzer |
| Was bleibt auf dem Laptop wichtig? | Sichere Anmeldung, unterstützter Client, zuverlässige Verbindung | Sichere Anmeldung, Anwendungs-Kompatibilität, Endpunktsicherheit |
| Was treibt normalerweise die Kosten? | Host-Ressourcen, Lizenzen, Verwaltung, Backups | Dienstlizenzen, Gateway-Betrieb, Identität und Unterstützung |
| Kann der Zugriff eng eingeschränkt werden? | Ja, mit entsprechenden Konten und Zugriffskontrollen | Ja, mit Routing und Autorisierung, die für die Aufgabe konfiguriert sind |
Keine der Spalten ist automatisch sicherer oder günstiger. Eine sorgfältig begrenzte Bereitstellung kann die Exposition reduzieren; eine schlecht verwaltete Bereitstellung kann es sensiblen Systemen erleichtern, erreicht zu werden.
Vier alltägliche Szenarien
1. Ein Operator benötigt eine Windows-Anwendung
Angenommen, ein Betriebsspezialist verwendet einen Laptop, der die Legacy-Windows-Anwendung des Teams nicht unterstützt. Eine entfernte Windows-Umgebung kann das Betriebssystem und den Speicher bereitstellen, die die Anwendung benötigt. Der Operator verbindet sich mit dieser Umgebung, anstatt die Anwendung auf den Laptop zu verschieben.
Überprüfen Sie vor der Anmietung eines Servers die unterstützten Windows-Editionen der Anwendung, die Lizenzbedingungen, die Ressourcenanforderungen und alle Hardwareabhängigkeiten. Eine erfolgreiche Installation auf dem Desktop einer Person beweist nicht die Kompatibilität mit Windows Server. Hardware-Sicherheitsschlüssel, Grafikanforderungen, Drucker-Integrationen oder Anbieterbeschränkungen können die Antwort ändern.
Der nützliche Akzeptanztest ist konkret: Kann der Operator sich anmelden, die erforderliche Aufgabe abschließen, das Ergebnis sicher exportieren und sich nach einer unterbrochenen Verbindung erholen? „RDP verbindet“ ist nur der erste Schritt.
2. Mitarbeiter benötigen eine interne Website
Wenn Mitarbeiter bereits geeignete Browser haben und ein privates Reporting-Dashboard benötigen, kann ein Business-VPN die erforderliche Konnektivität ohne einen Remote-Desktop bereitstellen. Die Zugriffsregeln sollten den Reporting-Dienst erlauben, anstatt das gesamte Netzwerk unnötig zu öffnen.
Fragen Sie, ob die Website stattdessen einen geeigneten identitätsbewussten Zugriffsservice nutzen könnte. Der Vergleich dreht sich darum, die Anwendung sicher zu erreichen, nicht darum, zu beweisen, dass jedes Problem im Remote-Arbeitsbereich ein VPN erfordert.
Ein Verbraucher-VPN-Abonnement, das den Standort des Internetausstiegs ändert, ist nicht automatisch eine Lösung für den Zugriff von Mitarbeitern. Der Dienst muss tatsächlich mit Ihrer Geschäfts-Umgebung verbunden sein und die erforderlichen Zugriffskontrollen unterstützen.
3. Ein Auftragnehmer benötigt temporären Zugriff
Temporäre Arbeiten benötigen ein klares Enddatum und eingeschränkte Berechtigungen. Eine dedizierte Remote-Umgebung kann helfen, Projektdaten und Arbeitsdateien vom Gerät des Auftragnehmers getrennt zu halten, aber die Zwischenablagefreigabe, Downloads und umgeleitete Laufwerke benötigen dennoch bewusste Einstellungen.
Alternativ kann ein eingeschränkter VPN-Zugriff für einen internen Dienst ausreichen. In jedem Fall erstellen Sie ein individuelles Konto, beschränken Sie dessen Berechtigungen, dokumentieren Sie den Eigentümer und entfernen Sie den Zugriff, wenn das Engagement endet. Gemeinsame Anmeldeinformationen erschweren es, zu identifizieren, wer eine Datei geändert hat oder den Zugriff einer Person zu entfernen, ohne alle anderen zu stören.
4. Ein Team möchte einen Computer über Nacht verfügbar haben
Ein entfernter Host kann unabhängig von der Batterie eines Laptops oder der Stromversorgung im Büro verfügbar bleiben. Das kann für eine geplante Desktop-Anwendung geeignet sein, vorausgesetzt, die Software unterstützt den unbeaufsichtigten Betrieb und die Sitzungs-Konfiguration ist angemessen.
Ein VPN allein schafft diesen Laufzeitraum nicht. Umgekehrt benötigt nicht jeder Übernachtjob einen grafischen Desktop. Ein geplanter Skript- oder API-Workflow könnte besser in eine Linux-Umgebung passen. Unsere VPS-Einführung erklärt das zugrunde liegende Serverkonzept, bevor Sie ein Betriebssystem auswählen.
RDP und VPN können zusammen verwendet werden
Ein häufiges Design erfordert, dass Benutzer eine genehmigte private Verbindung herstellen, bevor sie auf einen Remote-Desktop zugreifen. Das VPN steuert den Netzwerkpfad; der Desktop-Host benötigt weiterhin seine eigene Authentifizierung, Updates, Kontoberechtigungen und Überwachung.
Gehen Sie nicht davon aus, dass das Platzieren von RDP hinter einem VPN jeden VPN-Benutzer berechtigt, auf jeden Server zuzugreifen. Konnektivität und Autorisierung bleiben separate Entscheidungen. Ein Auftragnehmer, der eine Anwendung benötigt, sollte nicht auf nicht verwandte Server zugreifen können, nur weil er sich erfolgreich im VPN angemeldet hat.
Routing ist ebenfalls wichtig. Ein VPN kann ausgewählte Ziele oder einen breiteren Satz von Geräteverkehr transportieren. Die VPN-Routing-Dokumentation von Microsoft unterscheidet zwischen Split-Tunnel- und Force-Tunnel-Konfigurationen. Das Wort „verbunden“ sagt Ihnen daher nicht, welcher Verkehr den Tunnel nutzt.
Für ein kleines Team notieren Sie sich drei Pfade: wie der Mitarbeiter den Desktop erreicht, wie der Desktop auf Geschäftsdienste zugreift und wie Dateien den Desktop verlassen. Diese einfache Übung offenbart oft fehlende Berechtigungen oder eine unerwartete Abhängigkeit vor der Einführung.
Sicherheit hängt von der vollständigen Zugriffsanordnung ab
Beginnen Sie mit benannten Konten und starker Authentifizierung, die für den Dienst geeignet ist. Beschränken Sie den administrativen Zugriff auf Personen, die ihn benötigen. Halten Sie Betriebssysteme und Komponenten für den Remote-Zugriff aktuell und entscheiden Sie, wer Benachrichtigungen erhält, wenn die Authentifizierung wiederholt fehlschlägt.
Vermeiden Sie es, einen öffentlich erreichbaren Remote-Desktop-Port als Standardzugriffsdesign zu behandeln. Berücksichtigen Sie eingeschränkten Netzwerkzugang, ein geeignetes Gateway und organisatorische Authentifizierungskontrollen. Die richtige Anordnung hängt von der Umgebung ab; das Ändern einer Portnummer ist kein Ersatz dafür, zu kontrollieren, wer auf den Dienst zugreifen kann.
Backups verdienen eine eigene Entscheidung. Ein Remote-Desktop kann Dateien zentralisieren, aber Zentralisierung ist kein Backup. Wenn die Anwendung wichtige Arbeiten auf einer Serverfestplatte speichert, richten Sie eine wiederherstellbare Kopie ein und testen Sie die Wiederherstellung. Ein VPN schützt eine Datei nicht vor versehentlichem Löschen, nachdem sich ein legitimer Benutzer verbunden hat.
Planen Sie schließlich das Offboarding. Das Entfernen des VPN-Kontos eines Benutzers widerruft möglicherweise nicht andere Remote-Zugangsberechtigungen. Das Entfernen ihres Desktop-Kontos macht möglicherweise nicht die gemeinsamen Anwendungs-Passwörter ungültig. Führen Sie ein kurzes Inventar der beteiligten separaten Dienste.
Budget für die Aufgabe, nicht nur für das Abonnement
Für den Remote-Desktop sollten Sie Serverressourcen, Windows- und Anwendungs-Lizenzanforderungen, Speicherwachstum, Backup-Aufbewahrung und die Zeit, die benötigt wird, um die Umgebung zu warten, einbeziehen. Der Multiuser-Zugriff kann zusätzliche Lizenz- und Konfigurationsanforderungen mit sich bringen; schließen Sie nicht aus, dass jemand berechtigt ist, nur weil viele Personen ein Passwort kennen.
Für ein VPN sollten Sie den Dienst oder das Gateway, die Einarbeitung der Mitarbeiter, die Geräteeinrichtung, Identitätskontrollen und laufende Unterstützung einbeziehen. Ein niedriger Abonnementpreis kann durch wiederholte Fehlersuche übertroffen werden, wenn niemand die Netzwerk-Konfiguration besitzt.
Hier ist eine hypothetische Vergleichsmethode, kein Preisangebot: Wenn ein Mitarbeiter eine Remote-Anwendung für ein paar Stunden pro Woche benötigt, vergleichen Sie die vollständige Remote-Host-Anordnung mit den Kosten eines geeigneten lokalen Geräts. Wenn zehn Mitarbeiter nur einen privaten Webdienst benötigen, vergleichen Sie eine kontrollierte Netzwerkzugangslösung mit zehn separaten Desktops. Die wirtschaftliche Antwort kann sich ändern, wenn sich die Aufgabe ändert.
Die Windows VPS-Dokumentation von VoyraCloud beschreibt ihr Windows Server- und RDP-Angebot. Überprüfen Sie die aktuelle Anwendungs-Kompatibilität und Lizenzierung separat. Die Konfigurationsfunktion für den Linux-Console-Proxy gilt nicht für Windows VPS; das manuelle Konfigurieren einer Anwendung ist eine andere Aufgabe.
Ein praktischer Auswahlprozess
- Nennen Sie die Anwendung und ihren Eigentümer. Schließen Sie ihr Betriebssystem, die Lizenz, erforderliche Dateien und alle Peripheriegeräte ein.
- Entscheiden Sie, wo sie ausgeführt werden soll. Halten Sie die Antwort von der Frage zum Netzwerkzugang getrennt.
- Listen Sie die genauen Ziele auf, die Benutzer benötigen. Vermeiden Sie vage Anforderungen wie „Zugriff auf alles im Büro“.
- Wählen Sie Konten- und Zugriffsgrenzen. Geben Sie an, wer sich verbinden, verwalten, Daten kopieren und einen anderen Benutzer einladen kann.
- Führen Sie einen Pilotversuch mit einem normalen Benutzer durch. Testen Sie eine realistische Aufgabe, nicht nur die erfolgreiche Anmeldung eines Administrators.
- Testen Sie Unterbrechung und Wiederherstellung. Trennen Sie das Netzwerk, verbinden Sie es wieder und bestätigen Sie, dass Arbeit und Zugriff wie erwartet funktionieren.
- Dokumentieren Sie Entfernung und Unterstützung. Jemand sollte wissen, wie man den Zugriff widerruft und die Umgebung ohne den ursprünglichen Installer wiederherstellt.
Ein RDP vs VPN-Pilot sollte auch die am wenigsten bequemen normalen Bedingungen umfassen: einen bescheidenen Laptop, eine andere Internetverbindung und einen echten Dateitransfer. Das gibt Ihnen nützlichere Beweise als eine beeindruckende Demonstration auf dem schnellsten Gerät des Administrators.
FAQ
Ist RDP dasselbe wie ein VPN?
Nein. RDP ermöglicht die Interaktion mit einem entfernten Computer. Ein VPN bietet Netzwerkverbindung über einen Tunnel. Das eine betrifft den Arbeits-Desktop; das andere betrifft den Pfad zwischen Netzwerken oder Geräten.
Was ist schneller, RDP oder VPN?
Es gibt keinen universellen Gewinner, da sie unterschiedliche Arbeiten durchführen. Die Reaktionsfähigkeit des Remote-Desktops hängt von der Anzeigeaktivität, der Latenz, den Host-Ressourcen und der Verbindungsqualität ab. Die Leistung der VPN-Anwendung hängt von Routing, Gateway-Kapazität und der Anwendung selbst ab. Testen Sie die tatsächliche Aufgabe.
Brauche ich ein VPN, um RDP zu verwenden?
Nicht unbedingt, aber RDP benötigt dennoch ein angemessenes sicheres Zugriffsdesign. Ein VPN ist eine Möglichkeit, eingeschränkte Erreichbarkeit bereitzustellen. Verwaltete Gateways und andere Zugriffsarrangements können ebenfalls passen, abhängig von der Umgebung.
Können mehrere Mitarbeiter einen Windows VPS teilen?
Gehen Sie nicht davon aus, dass technische Konnektivität Multiuser-Rechte gewährt. Überprüfen Sie Windows-, Anwendungs- und Remote-Desktop-Lizenzierung sowie Ressourcen-Kapazität und Kontoisolierung. Ein Server mit RDP ist nicht automatisch eine lizenzierte Team-Desktop-Plattform.
Lässt ein VPN Windows-Software auf einem Mac oder Telefon laufen?
Nein. Ein VPN ändert die Konnektivität, nicht das Betriebssystem, das die Anwendung ausführt. Ein kompatibler Remote-Desktop-Client kann Zugriff auf Software gewähren, die auf einem separaten Windows-Host läuft, abhängig von den Anforderungen der Anwendung.
Wo sollte ein kleines Team anfangen?
Notieren Sie sich eine reale Aufgabe und entscheiden Sie, wo ihre Anwendung hingehört. Für eine entfernte Windows-Umgebung überprüfen Sie das Windows VPS-Angebot; für eine serverseitige Aufgabe ohne Desktop-Anforderung ziehen Sie Cloud VPS in Betracht. Wählen Sie die Netzwerkzugangsarrangement, nachdem die Laufzeitanforderung klar ist.