
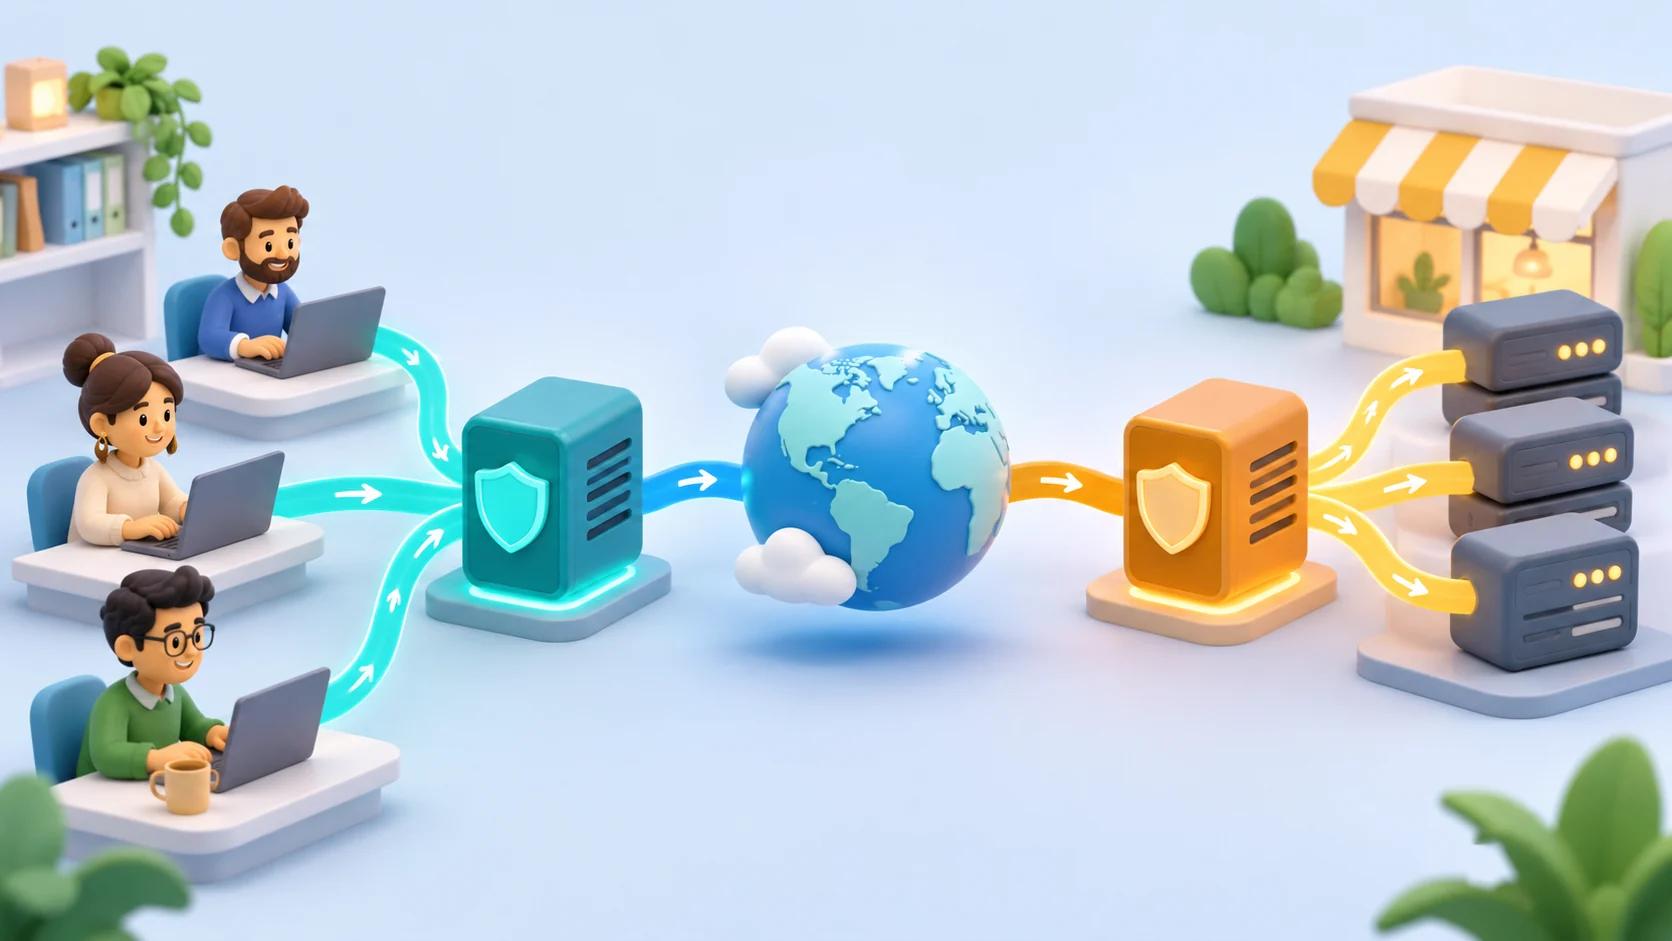
Um proxy de encaminhamento atua em nome de clientes que fazem solicitações de saída. Um proxy reverso atua em nome de servidores que recebem solicitações de entrada. Em uma decisão entre proxy de encaminhamento e proxy reverso, comece identificando de quem você deseja controlar o tráfego: a pessoa ou aplicativo que faz a solicitação, ou o site que a recebe.
Ambos são intermediários, e ambos podem enviar solicitações adiante. Seus nomes descrevem seu papel na arquitetura, não uma promessa sobre segurança, anonimato ou desempenho. Um gateway de site não se torna automaticamente um serviço de navegação de saída, e a compra de um proxy de saída não publica seu aplicativo para visitantes.
TL;DR
- Use um proxy de encaminhamento quando um cliente precisar de uma rota de saída definida ou política de acesso.
- Use um proxy reverso quando visitantes precisarem de um ponto de entrada para aplicativos que você opera.
- Autenticação, criptografia, cache e registro dependem da configuração real, não apenas do rótulo do proxy.
- Ambos os papéis podem existir em um sistema, mas têm proprietários, credenciais e modos de falha separados.
- Um rótulo residencial, de ISP ou de datacenter descreve uma oferta de rede; não substitui a distinção entre encaminhamento e reverso.
A Diferença em Uma Tabela
| Pergunta | Proxy de encaminhamento | Proxy reverso |
|---|---|---|
| Para quem está atuando? | Um cliente ou grupo de clientes | Um servidor ou grupo de servidores |
| Caminho de solicitação típico | Aplicativo → proxy → destino | Visitante → proxy → aplicativo |
| Quem geralmente o seleciona? | Operador do cliente ou administrador de rede | Operador do site ou serviço |
| Qual é o objetivo imediato? | Controlar ou direcionar o acesso de saída | Receber e direcionar o acesso de entrada |
| Preocupação típica com autenticação | Este cliente pode usar o proxy? | Este visitante pode acessar este aplicativo? |
| Preocupação operacional comum | Acesso ao ponto final, credenciais e política de saída | Saúde upstream, roteamento, certificados e acesso à origem |
| O que não fornece automaticamente? | Um ponto de entrada público para seu próprio site | Uma identidade de saída diferente para tráfego de navegador não relacionado |
Esses são papéis típicos, em vez de restrições a um pacote de software específico. Um gateway capaz pode suportar várias funções, mas cada função ainda precisa de uma configuração explícita. A visão geral do MDN sobre servidores proxy distingue intermediários de encaminhamento e gateways no caminho da solicitação HTTP.
Como Funciona um Proxy de Encaminhamento
Imagine um aplicativo de relatórios fazendo uma solicitação autorizada a um serviço externo. Em vez de se conectar diretamente, ele envia a solicitação através de um proxy de encaminhamento configurado. O proxy estabelece a próxima conexão e retorna a resposta pelo mesmo caminho lógico.
O operador do cliente pode querer uma política de saída centralizada, uma rota de rede controlada ou uma maneira suportada para um aplicativo alcançar um destino. O resultado exato depende do protocolo, do suporte ao proxy do cliente e da configuração do provedor. Alguns aplicativos têm suas próprias configurações de proxy; outros herdam configurações de sistema ou ambiente.
A questão operacional importante é se o aplicativo pretendido realmente usa o proxy. Mudar uma configuração em uma ferramenta não prova que cada processo no computador a segue. Um serviço em segundo plano, navegador e cliente de linha de comando podem ter configurações efetivas diferentes.
Um proxy de encaminhamento também não garante que o destino não veja outras informações identificadoras. As solicitações podem incluir credenciais de conta, cookies e dados de aplicativo. Selecione uma rota para uma necessidade técnica legítima e avalie o manuseio de dados separadamente do endereço usado para a conexão de rede.
Exemplo: Uma Integração de Dados Agendada
Considere uma integração hipotética que recupera dados permitidos de fornecedores todas as manhãs. Seu operador deseja que as solicitações saiam por um ponto final documentado. O operador configura o cliente HTTP da integração, armazena a credencial do proxy separadamente do token da API do fornecedor e verifica o comportamento da rota e do aplicativo.
A credencial do proxy responde se a integração pode usar o intermediário. O token do fornecedor responde se pode ler os dados do fornecedor. Um proxy funcional não concede a segunda permissão. Manter essas responsabilidades separadas torna as falhas de autenticação muito mais fáceis de diagnosticar.
Como Funciona um Proxy Reverso
Agora imagine um site público com um aplicativo rodando em uma porta de serviço privada. Os visitantes se conectam à porta da frente do site. Um proxy reverso recebe esse tráfego e o encaminha para o aplicativo upstream configurado, retornando a resposta do aplicativo.
O operador do site escolhe o upstream e controla o ponto de entrada. Dependendo do design, o proxy reverso pode lidar com a terminação TLS, roteamento entre serviços, buffer ou distribuição de carga. Essas são capacidades configuradas, não características que se assume que cada implantação inclui.
A documentação do proxy reverso NGINX explica como passar solicitações para um upstream com proxy_pass, definir cabeçalhos de solicitação e controlar o buffer. Este guia se concentra em escolher o papel; detalhes de instalação e diretivas pertencem à documentação do software que você realmente implanta.
Um proxy reverso não pode tornar um aplicativo não saudável em saudável. Se o banco de dados upstream estiver indisponível, colocar outro componente na frente dele não restaura os dados ausentes. Ele pode fornecer uma resposta de falha controlada ou direcionar para outra instância saudável apenas quando a arquitetura foi projetada para fazê-lo.
Exemplo: Dois Aplicativos Internos Sob Um Domínio
Suponha que uma pequena equipe opere um painel e um serviço de documentação. Este é um design hipotético, não um benchmark. Um proxy reverso pode fornecer um ponto de entrada público definido e enviar solicitações para o aplicativo apropriado de acordo com hosts ou caminhos configurados.
A equipe ainda precisa decidir quem pode acessar cada aplicativo, como os certificados são renovados e se os serviços de origem são acessíveis diretamente. Uma estrutura de domínio organizada é útil, mas não substitui o controle de acesso. Teste tanto a rota pública esperada quanto quaisquer pontos de entrada alternativos não intencionais.
Autenticação e Confiança São Diferentes de Cada Lado
Um proxy de encaminhamento pode exigir um nome de usuário e senha antes de encaminhar o tráfego. O aplicativo também pode precisar de suas próprias credenciais de destino. Mantenha as duas identidades separadas na configuração, registros e relatórios de incidentes.
Com um proxy reverso, os visitantes podem se autenticar no aplicativo ou em uma camada de acesso à sua frente. O aplicativo deve entender quais cabeçalhos ou afirmações de identidade pode confiar. Aceitar um cabeçalho de identidade fornecido pelo visitante sem uma fronteira confiável pode minar o controle pretendido.
Por exemplo, um aplicativo pode querer registrar o endereço original do visitante após o tráfego passar por um gateway. Isso requer uma configuração de proxy confiável deliberada. Ler um cabeçalho encaminhado não estabelece que seu conteúdo é autoritativo. As configurações do aplicativo e do gateway precisam concordar sobre quais componentes podem fornecê-lo.
Em qualquer design, defina quem pode alterar a configuração de roteamento. Um administrador de proxy pode afetar para onde as solicitações vão e quais informações passam pelo intermediário. Trate essa autoridade como uma permissão operacional significativa, não como uma configuração de conveniência inofensiva.
Algum Proxy Criptografa Tudo Automaticamente?
Não. Identifique as conexões separadamente. Pode haver uma conexão do cliente para o proxy e outra do proxy para o destino ou upstream. A criptografia em uma conexão não estabelece criptografia na outra.
Para um proxy reverso que termina HTTPS, decida se a conexão com o aplicativo também requer TLS e verifique as configurações relevantes de certificado e confiança. Para um proxy de encaminhamento, distinga a URL de destino do protocolo usado para alcançar o ponto final do proxy.
Escreva essas escolhas no registro da arquitetura. Evite um diagrama que rotule toda a rota como “segura” sem explicar onde a criptografia começa e termina. A revisão útil pergunta o que cada intermediário pode observar, onde as credenciais viajam e qual parte gerencia a configuração de confiança.
Um Processo de Seleção Prático
1. Escreva a Solicitação em Linguagem Simples
Use uma frase como “nosso trabalhador chama uma API externa” ou “clientes abrem nosso painel.” Nomeie o solicitante e o destino. Este pequeno exercício geralmente identifica o lado relevante da distinção de proxy antes que qualquer comparação de produto comece.
Se o requisito disser apenas “precisamos de um proxy”, pergunte o que deve mudar: roteamento de saída, acesso ao aplicativo de entrada, autenticação ou gerenciamento de tráfego. Esses objetivos podem exigir componentes diferentes.
2. Identifique a Fronteira Que Você Controla
Liste o cliente, o intermediário e o destino. Marque quais sistemas sua equipe opera e quais pertencem a outra organização. Não projete uma solução que assume controle administrativo sobre um site de terceiros.
Para um aplicativo que você possui, você pode escolher um gateway de entrada e configurar a origem. Para uma API de terceiros, você controla seu cliente e sua rota autorizada, mas as permissões de conta e as regras de uso da API permanecem fora dessa fronteira.
3. Defina os Protocolos e Comportamentos Necessários
Inclua o protocolo do aplicativo, método de autenticação, tamanho da solicitação, comportamento de streaming e duração esperada da conexão. Uma solicitação de página curta bem-sucedida não prova que streams de longa duração ou grandes uploads se comportarão corretamente.
Use testes autorizados representativos e registre a versão do cliente. Evite tratar a palavra “proxy” como evidência de que todo protocolo ou mecanismo de autenticação funcionará. A compatibilidade é uma propriedade do caminho de conexão completo.
4. Atribua um Proprietário a Cada Falha
Decida quem verifica a configuração do cliente, disponibilidade do proxy, saúde do aplicativo e renovação de certificados. Dê à equipe de suporte informações suficientes e sanitizadas para distinguir uma falha de autenticação de proxy de uma falha de aplicativo upstream.
Também decida como desabilitar ou reverter uma alteração de roteamento. Uma configuração reversível é muito mais fácil de operar do que uma dependência não documentada que todos descobrem durante uma interrupção.
5. Verifique o Resultado Real
Para um proxy de encaminhamento, teste se o aplicativo pretendido segue a rota selecionada e completa sua tarefa real. Para um proxy reverso, teste o nome do host público, roteamento, autenticação e comportamento upstream esperado. Verifique se o acesso direto não intencionado está restrito onde seu design exige.
Mantenha o resultado como um pequeno registro de aceitação em vez de uma captura de tela de uma solicitação bem-sucedida. Inclua comportamento normal, uma falha controlada e o passo de recuperação. Isso cria uma referência para futuras mudanças.
Um Sistema Pode Usar Ambos?
Sim. Um aplicativo web pode receber visitantes através de um proxy reverso enquanto seu trabalhador em segundo plano usa um proxy de encaminhamento para uma integração externa autorizada. Esses são caminhos de solicitação separados, mesmo quando os componentes operam na mesma infraestrutura.
Mantenha suas credenciais, registros e nomes de configuração distintos. “Senha do proxy” é um rótulo secreto ambíguo quando uma implantação contém vários intermediários. Prefira nomes que identifiquem o serviço e o propósito sem revelar o segredo em si.
Considere também a independência de falhas. Se o proxy de saída estiver indisponível, o aplicativo público deve permanecer disponível enquanto as integrações agendadas pausam? Se o gateway de entrada falhar, os operadores ainda podem acessar um console de recuperação? Essas perguntas revelam se um componente se tornou acidentalmente uma dependência para trabalhos não relacionados.
Onde se Encaixam Produtos de Hospedagem e Proxy
Um servidor lhe dá um lugar para executar software. Um serviço de encaminhamento dá a um cliente compatível uma rota para solicitações. Eles podem ser combinados, mas nenhum inclui automaticamente o outro. A comparação existente VPS versus proxy residencial expande essa distinção.
Para hospedar um aplicativo ou gateway, avalie as responsabilidades de execução e manutenção do Cloud VPS. Se você escolher o NGINX Proxy Manager, o guia de implantação existente NGINX Proxy Manager cobre essa tarefa de instalação separada. O guia mais amplo guia de gerenciamento de VPS é relevante para manter o servidor subjacente.
A classificação de ISP ou datacenter de um proxy de saída é uma decisão diferente. Isso não diz se seu site precisa de um proxy reverso, e não remove a necessidade de configurar autenticação e acesso ao aplicativo. Escolha a arquitetura primeiro, depois avalie a oferta de rede em relação a um requisito específico.
FAQ
Qual é a Principal Diferença entre Proxy de Encaminhamento e Proxy Reverso?
Um proxy de encaminhamento serve clientes que fazem solicitações de saída; um proxy reverso serve aplicativos que recebem solicitações de entrada. Identifique qual lado você opera e qual comportamento de tráfego deseja mudar antes de selecionar software ou um serviço.
Um Proxy Reverso Pode Mudar o IP de Saída do Meu Navegador?
Não simplesmente por existir na frente do seu site. Ele lida com solicitações endereçadas aos aplicativos que serve. Roteamento de tráfego de navegador não relacionado através de um intermediário requer uma configuração de proxy de encaminhamento suportada separada.
Um Proxy Reverso é o Mesmo que um Balanceador de Carga?
Não. O balanceamento de carga é uma possível função de um design de proxy reverso. Um proxy reverso pode encaminhar para um único upstream, e um sistema de balanceamento de carga pode operar de maneiras diferentes. Inspecione a configuração real em vez de assumir redundância pelo rótulo.
Um Proxy de Encaminhamento Torna Solicitações Anônimas?
Nenhuma garantia desse tipo decorre do papel. Logins de conta, cookies, dados de solicitação e registros de operador ainda são importantes. Avalie quais informações são enviadas e retidas, e use o serviço apenas para acessos que você está autorizado a realizar.
Eu Preciso de Ambos para um Pequeno Site?
Não necessariamente. Comece com os requisitos do aplicativo. Um serviço de hospedagem gerenciado pode já lidar com o ponto de entrada de entrada, e solicitações de saída comuns podem não precisar de proxy extra. Adicione um componente apenas quando ele resolver um requisito documentado e alguém puder mantê-lo.
Um Proxy Transparente é uma Terceira Direção?
Não. A transparência descreve como a interceptação ou a conscientização do cliente funciona em um contexto particular; é uma dimensão separada de para quem as solicitações do intermediário servem. Use descrições precisas do caminho do tráfego em vez de tratar cada rótulo de proxy como uma arquitetura concorrente.