
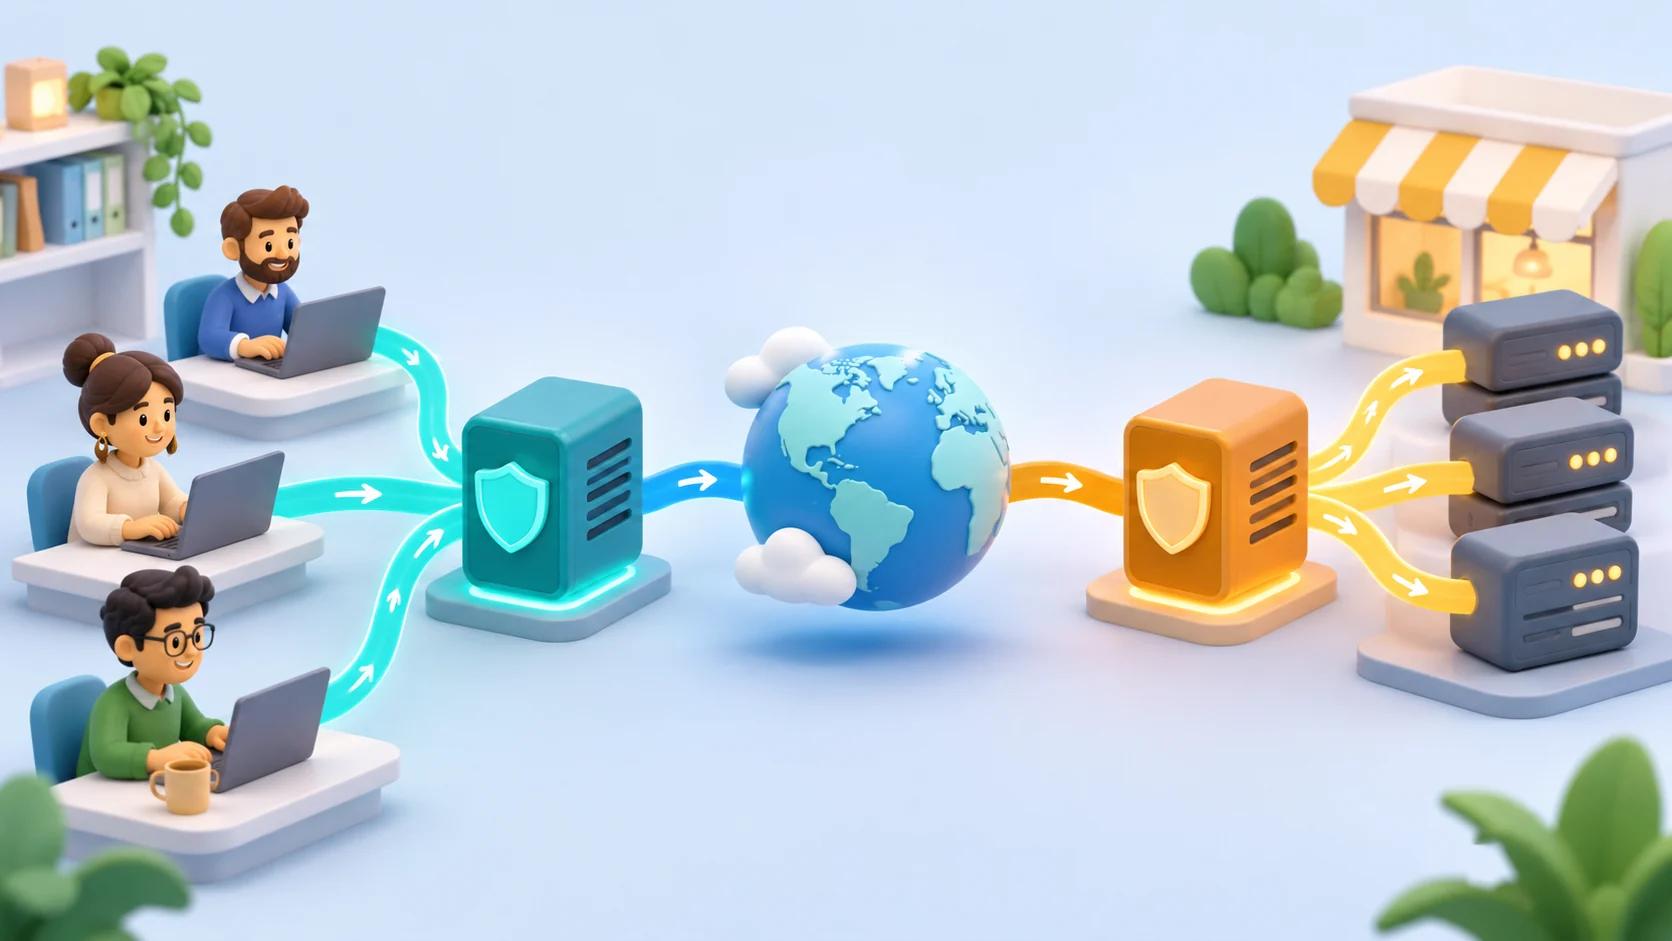
Un proxy forward agisce per conto dei clienti che effettuano richieste in uscita. Un proxy reverse agisce per conto dei server che ricevono richieste in entrata. In una decisione tra proxy forward e proxy reverse, inizia identificando il traffico che desideri controllare: la persona o l'applicazione che effettua una richiesta, o il sito web che la riceve.
Entrambi sono intermediari e entrambi possono inoltrare richieste. I loro nomi descrivono il loro ruolo nell'architettura, non una promessa riguardo alla sicurezza, all'anonimato o alle prestazioni. Un gateway web non diventa automaticamente un servizio di navigazione in uscita, e l'acquisto di un proxy in uscita non pubblica la tua applicazione ai visitatori.
TL;DR
- Utilizza un proxy forward quando un cliente ha bisogno di un percorso di uscita definito o di una politica di accesso.
- Utilizza un proxy reverse quando i visitatori hanno bisogno di un punto di accesso alle applicazioni che gestisci.
- L'autenticazione, la crittografia, la memorizzazione nella cache e la registrazione dipendono dalla configurazione effettiva, non solo dall'etichetta del proxy.
- Entrambi i ruoli possono esistere in un sistema, ma hanno proprietari, credenziali e modalità di guasto separati.
- Un'etichetta residenziale, ISP o datacenter descrive un'offerta di rete; non sostituisce la distinzione tra forward e reverse.
La Differenza in Una Tabella
| Domanda | Proxy forward | Proxy reverse |
|---|---|---|
| Per chi sta agendo? | Un cliente o un gruppo di clienti | Un server o un gruppo di server |
| Percorso di richiesta tipico | Applicazione → proxy → destinazione | Visitatore → proxy → applicazione |
| Chi lo seleziona di solito? | Operatore del cliente o amministratore di rete | Operatore del sito web o del servizio |
| Qual è l'obiettivo immediato? | Controllare o instradare l'accesso in uscita | Ricevere e instradare l'accesso in entrata |
| Preoccupazione tipica per l'autenticazione | Questo cliente può utilizzare il proxy? | Questo visitatore può accedere a questa applicazione? |
| Preoccupazione operativa comune | Accesso all'endpoint, credenziali e politica di uscita | Salute upstream, instradamento, certificati e accesso all'origine |
| Cosa non fornisce automaticamente? | Un punto di accesso pubblico per il tuo sito web | Un'identità di uscita diversa per il traffico del browser non correlato |
Questi sono ruoli tipici piuttosto che restrizioni su un particolare pacchetto software. Un gateway capace può supportare diverse funzioni, ma ogni funzione ha comunque bisogno di una configurazione esplicita. La panoramica MDN sui server proxy distingue gli intermediari di inoltro e i gateway nel percorso di richiesta HTTP.
Come Funziona un Proxy Forward
Immagina un'applicazione di reporting che effettua una richiesta autorizzata a un servizio esterno. Invece di connettersi direttamente, invia la richiesta attraverso un proxy forward configurato. Il proxy stabilisce la connessione successiva e restituisce la risposta attraverso lo stesso percorso logico.
L'operatore del cliente potrebbe voler una politica di uscita centralizzata, un percorso di rete controllato o un modo supportato per un'applicazione di raggiungere una destinazione. Il risultato esatto dipende dal protocollo, dal supporto proxy del cliente e dalla configurazione del fornitore. Alcune applicazioni hanno le proprie impostazioni proxy; altre ereditano le impostazioni di sistema o di ambiente.
La questione operativa importante è se l'applicazione prevista utilizzi effettivamente il proxy. Cambiare un'impostazione in uno strumento non prova che ogni processo sul computer la segua. Un servizio in background, un browser e un client da riga di comando possono avere configurazioni effettive diverse.
Un proxy forward non garantisce nemmeno che la destinazione non veda altre informazioni identificative. Le richieste possono includere credenziali dell'account, cookie e dati dell'applicazione. Seleziona un percorso per un bisogno tecnico legittimo e valuta la gestione dei dati separatamente dall'indirizzo utilizzato per la connessione di rete.
Esempio: Un'Integrazione Dati Programmata
Considera un'integrazione ipotetica che recupera dati fornitori consentiti ogni mattina. Il suo operatore desidera che le richieste escano attraverso un endpoint documentato. L'operatore configura il client HTTP dell'integrazione, memorizza la credenziale del proxy separatamente dal token API del fornitore e controlla sia il comportamento del percorso che quello dell'applicazione.
La credenziale del proxy risponde alla domanda se l'integrazione può utilizzare l'intermediario. Il token del fornitore risponde se può leggere i dati del fornitore. Un proxy funzionante non concede il secondo permesso. Mantenere queste responsabilità separate rende molto più facile diagnosticare i fallimenti di autenticazione.
Come Funziona un Proxy Reverse
Ora immagina un sito web pubblico con un'applicazione in esecuzione su una porta di servizio privata. I visitatori si connettono alla porta d'ingresso del sito web. Un proxy reverse riceve quel traffico e lo inoltra all'applicazione upstream configurata, quindi restituisce la risposta dell'applicazione.
L'operatore del sito web sceglie l'upstream e controlla il punto di accesso. A seconda del design, il proxy reverse può gestire la terminazione TLS, l'instradamento tra i servizi, il buffering o la distribuzione del carico. Queste sono capacità configurate, non funzionalità da assumere che ogni distribuzione includa.
La documentazione del proxy reverse NGINX spiega come passare richieste a un upstream con proxy_pass, impostare le intestazioni delle richieste e controllare il buffering. Questa guida si concentra sulla scelta del ruolo; i dettagli di installazione e direttiva appartengono alla documentazione per il software che effettivamente distribuisci.
Un proxy reverse non può rendere un'applicazione non sana sana. Se il database upstream non è disponibile, mettere un altro componente davanti ad esso non ripristina i dati mancanti. Può fornire una risposta di errore controllata o instradare a un'altra istanza sana solo quando l'architettura è stata progettata per farlo.
Esempio: Due Applicazioni Interne Sotto Un Dominio
Supponi che un piccolo team gestisca un dashboard e un servizio di documentazione. Questo è un design ipotetico, non un benchmark. Un proxy reverse può fornire un punto di accesso pubblico definito e inviare richieste all'applicazione appropriata in base agli host o ai percorsi configurati.
Il team deve comunque decidere chi può accedere a ciascuna applicazione, come rinnovare i certificati e se i servizi di origine siano raggiungibili direttamente. Una struttura di dominio ordinata è utile, ma non sostituisce il controllo degli accessi. Testa sia il percorso pubblico previsto che eventuali punti di accesso alternativi non intenzionati.
Autenticazione e Fiducia Sono Diverse da Entrambi i Lati
Un proxy forward può richiedere un nome utente e una password prima di inoltrare il traffico. L'applicazione può anche aver bisogno delle proprie credenziali di destinazione. Mantieni le due identità separate nella configurazione, nei log e nei rapporti sugli incidenti.
Con un proxy reverse, i visitatori possono autenticarsi all'applicazione o a uno strato di accesso davanti ad essa. L'applicazione deve comprendere quali intestazioni o affermazioni di identità può fidarsi. Accettare un'intestazione di identità fornita dal visitatore senza un confine fidato può compromettere il controllo previsto.
Ad esempio, un'applicazione potrebbe voler registrare l'indirizzo originale del visitatore dopo che il traffico è passato attraverso un gateway. Ciò richiede una configurazione di proxy fidato deliberata. Leggere semplicemente un'intestazione inoltrata non stabilisce che i suoi contenuti siano autorevoli. Le impostazioni dell'applicazione e del gateway devono concordare su quali componenti sono autorizzati a fornirla.
In entrambi i design, definisci chi può modificare la configurazione di instradamento. Un amministratore proxy può influenzare dove vanno le richieste e quali informazioni passano attraverso l'intermediario. Tratta quell'autorità come un permesso operativo significativo, non come un'impostazione di comodità innocua.
Un Proxy Cripta Automaticamente Tutto?
No. Identifica le connessioni separatamente. Potrebbe esserci una connessione dal client al proxy e un'altra dal proxy alla destinazione o all'upstream. La crittografia su una connessione non stabilisce la crittografia sull'altra.
Per un proxy reverse che termina HTTPS, decidi se la connessione all'applicazione richiede anche TLS e verifica le impostazioni di certificato e fiducia pertinenti. Per un proxy forward, distingui l'URL di destinazione dal protocollo utilizzato per raggiungere l'endpoint del proxy.
Annota queste scelte nel registro dell'architettura. Evita un diagramma che etichetta l'intero percorso come "sicuro" senza spiegare dove inizia e finisce la crittografia. La revisione utile chiede cosa può osservare ciascun intermediario, dove viaggiano le credenziali e quale parte gestisce la configurazione di fiducia.
Un Processo di Selezione Pratico
1. Scrivi la Richiesta in Linguaggio Semplice
Usa una frase come "il nostro lavoratore chiama un'API esterna" o "i clienti aprono il nostro dashboard." Nomina il richiedente e la destinazione. Questo piccolo esercizio di solito identifica il lato rilevante della distinzione del proxy prima che inizi qualsiasi confronto di prodotto.
Se il requisito dice solo "abbiamo bisogno di un proxy", chiedi cosa deve cambiare: instradamento in uscita, accesso all'applicazione in entrata, autenticazione o gestione del traffico. Quegli obiettivi possono richiedere componenti diversi.
2. Identifica il Confine Che Controlli
Elenca il client, l'intermediario e la destinazione. Segna quali sistemi gestisce il tuo team e quali appartengono a un'altra organizzazione. Non progettare una soluzione che presupponga il controllo amministrativo su un sito web di terze parti.
Per un'applicazione di tua proprietà, puoi scegliere un gateway in entrata e configurare l'origine. Per un'API di terze parti, controlli il tuo client e il suo percorso autorizzato, ma le autorizzazioni dell'account e le regole di utilizzo dell'API rimangono al di fuori di quel confine.
3. Definisci i Protocolli e il Comportamento Richiesti
Includi il protocollo dell'applicazione, il metodo di autenticazione, la dimensione della richiesta, il comportamento di streaming e la durata prevista della connessione. Una richiesta di pagina breve riuscita non prova che flussi a lungo termine o caricamenti di grandi dimensioni si comporteranno correttamente.
Utilizza test autorizzati rappresentativi e registra la versione del client. Evita di trattare la parola "proxy" come prova che ogni protocollo o meccanismo di autenticazione funzionerà. La compatibilità è una proprietà del percorso di connessione completo.
4. Assegna un Proprietario a Ogni Guasto
Decidi chi controlla la configurazione del client, la disponibilità del proxy, la salute dell'applicazione e il rinnovo del certificato. Fornisci al personale di supporto informazioni sufficientemente sanificate per distinguere un fallimento di autenticazione del proxy da un fallimento dell'applicazione upstream.
Decidi anche come disabilitare o ripristinare una modifica di instradamento. Una configurazione reversibile è molto più facile da gestire rispetto a una dipendenza non documentata che tutti scoprono durante un'interruzione.
5. Verifica il Risultato Reale
Per un proxy forward, testa che l'applicazione prevista segua il percorso selezionato e completi il suo compito reale. Per un proxy reverse, testa il nome host pubblico, l'instradamento, l'autenticazione e il comportamento upstream previsto. Controlla che l'accesso diretto non intenzionato sia limitato dove il tuo design lo richiede.
Conserva il risultato come un piccolo registro di accettazione piuttosto che uno screenshot di una richiesta riuscita. Includi il comportamento normale, un fallimento controllato e il passo di recupero. Questo crea un riferimento per future modifiche.
Un Sistema Può Usare Entrambi?
Sì. Un'applicazione web può ricevere visitatori tramite un proxy reverse mentre il suo lavoratore in background utilizza un proxy forward per un'integrazione esterna autorizzata. Questi sono percorsi di richiesta separati, anche quando i componenti funzionano nella stessa infrastruttura.
Mantieni le loro credenziali, log e nomi di configurazione distinti. "Password del proxy" è un'etichetta segreta ambigua quando una distribuzione contiene diversi intermediari. Preferisci nomi che identificano il servizio e lo scopo senza rivelare il segreto stesso.
Considera anche l'indipendenza dai guasti. Se il proxy in uscita non è disponibile, l'applicazione pubblica dovrebbe rimanere disponibile mentre le integrazioni programmate si fermano? Se il gateway in entrata fallisce, gli operatori possono comunque raggiungere una console di recupero? Queste domande rivelano se un componente è accidentalmente diventato una dipendenza per lavori non correlati.
Dove Si Inseriscono i Prodotti di Hosting e Proxy
Un server ti offre un luogo per eseguire software. Un servizio di inoltro offre a un client compatibile un percorso per le richieste. Possono essere combinati, ma nessuno include automaticamente l'altro. Il confronto esistente tra VPS e proxy residenziali espande quella distinzione.
Per ospitare un'applicazione o un gateway, valuta le responsabilità di runtime e manutenzione di Cloud VPS. Se scegli NGINX Proxy Manager, la guida all'installazione esistente per NGINX Proxy Manager copre quel compito di installazione separato. La più ampia guida alla gestione VPS è rilevante per mantenere il server sottostante.
La classificazione ISP o datacenter di un proxy in uscita è una decisione diversa. Non ti dice se il tuo sito web ha bisogno di un proxy reverse e non elimina la necessità di configurare l'autenticazione e l'accesso all'applicazione. Scegli prima l'architettura, poi valuta l'offerta di rete rispetto a un requisito specifico.
FAQ
Qual è la Principale Differenza tra Proxy Forward e Proxy Reverse?
Un proxy forward serve i clienti che effettuano richieste in uscita; un proxy reverse serve le applicazioni che ricevono richieste in entrata. Identifica quale lato gestisci e quale comportamento del traffico desideri cambiare prima di selezionare software o un servizio.
Un Proxy Reverse Può Cambiare l'IP in Uscita del Mio Browser?
Non semplicemente esistendo davanti al tuo sito web. Gestisce le richieste indirizzate alle applicazioni che serve. Instradare il traffico del browser non correlato attraverso un intermediario richiede una configurazione di proxy forward supportata separata o di rete.
Un Proxy Reverse È Lo Stesso di un Bilanciatore di Carico?
No. Il bilanciamento del carico è una possibile funzione di un design di proxy reverse. Un proxy reverse può inoltrare a un singolo upstream e un sistema di bilanciamento del carico può operare in modi diversi. Ispeziona la configurazione effettiva invece di assumere ridondanza dall'etichetta.
Un Proxy Forward Rende le Richieste Anonymous?
Non esiste alcuna garanzia derivante dal ruolo. I login degli account, i cookie, i dati delle richieste e i log degli operatori sono ancora importanti. Valuta quali informazioni vengono inviate e mantenute e utilizza il servizio solo per l'accesso che sei autorizzato a eseguire.
Ho Bisogno di Entrambi per un Piccolo Sito Web?
Non necessariamente. Inizia con i requisiti dell'applicazione. Un servizio di hosting gestito potrebbe già gestire il punto di accesso in entrata e le normali richieste in uscita potrebbero non necessitare di alcun proxy extra. Aggiungi un componente solo quando risolve un requisito documentato e qualcuno può mantenerlo.
Un Proxy Trasparente È una Terza Direzione?
No. La trasparenza descrive come funziona l'intercettazione o la consapevolezza del client in un contesto particolare; è una dimensione separata da quali richieste serve l'intermediario. Usa descrizioni precise del percorso del traffico piuttosto che trattare ogni etichetta proxy come un'architettura concorrente.