
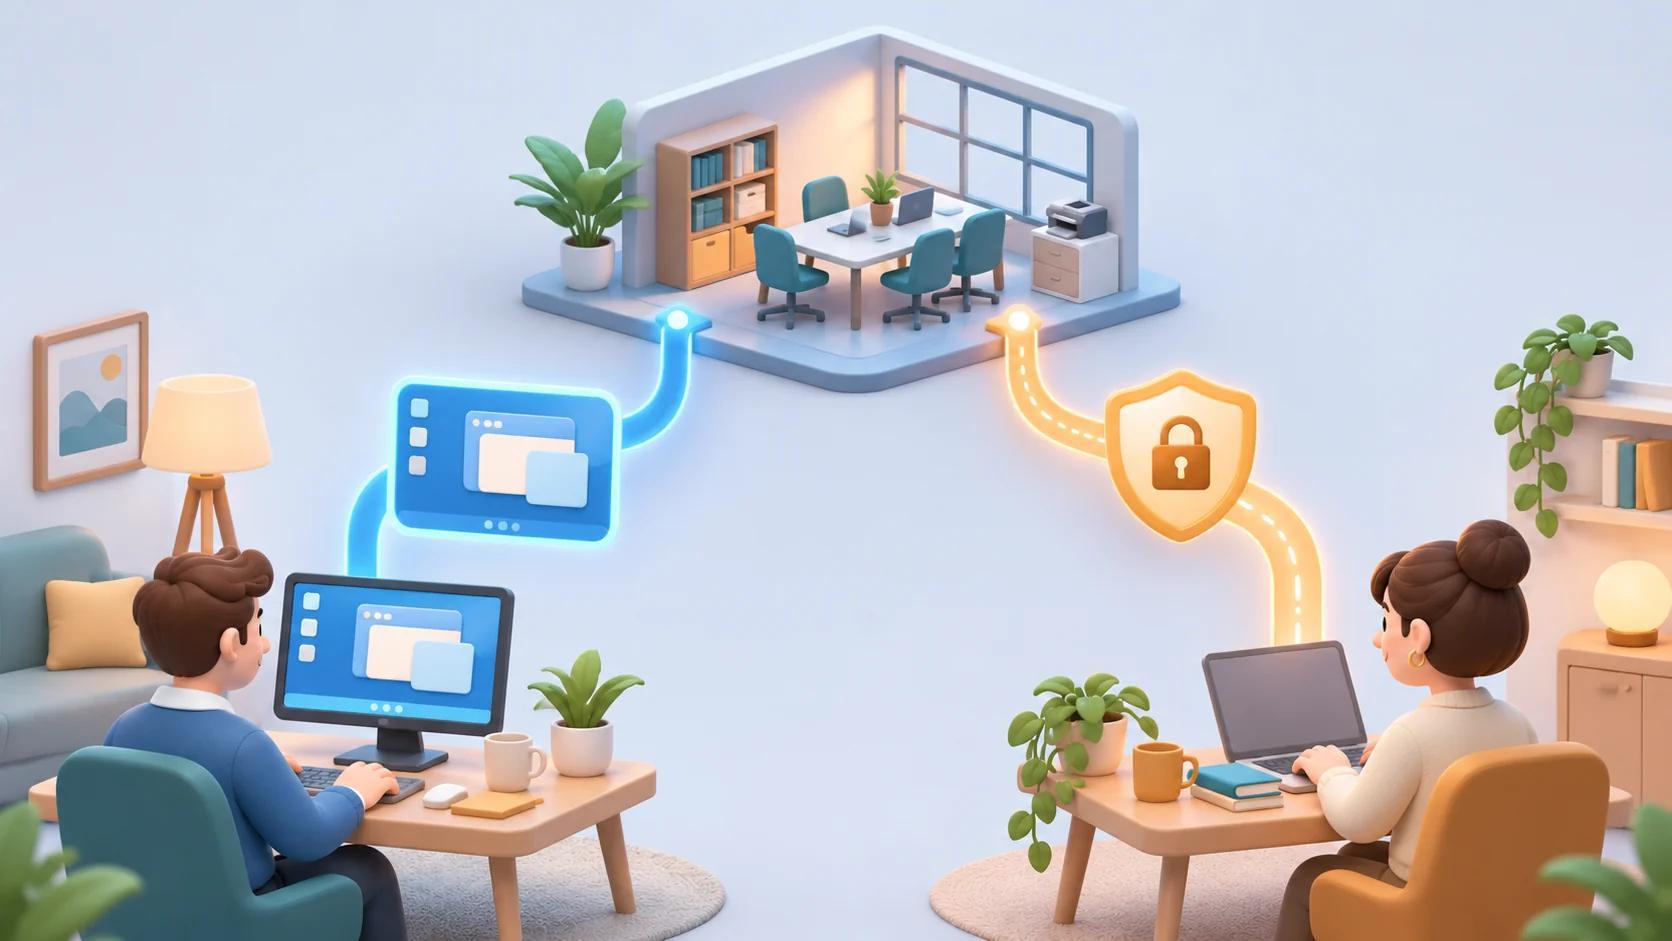
RDP vous permet d'opérer un ordinateur Windows à distance. Un VPN connecte votre appareil à un autre réseau via un tunnel crypté. Lors de la comparaison entre RDP et VPN, décidez d'abord où votre application doit fonctionner : sur votre propre ordinateur portable ou sur un ordinateur séparé. Cette décision compte généralement plus que le choix de la technologie avec le nom le plus familier.
Pour une petite équipe, l'un ou l'autre peut être utile. Ils peuvent également fonctionner ensemble : un VPN fournit un chemin réseau restreint, tandis que RDP fournit le bureau à distance accessible via ce chemin.
TL;DR
- Choisissez le bureau à distance lorsque l'application, les fichiers ou l'environnement d'exploitation requis doivent rester sur un autre ordinateur.
- Choisissez un VPN d'entreprise lorsque les employés ont besoin d'un accès approuvé aux services de réseau privé tout en utilisant des applications sur leurs propres appareils.
- Combinez-les lorsque les utilisateurs ont besoin d'un bureau à distance qui doit être accessible uniquement via une connexion privée contrôlée.
- Aucune des technologies ne remplace la sécurité des comptes, les mises à jour logicielles, les sauvegardes ou un processus de départ.
- Un Windows VPS fournit un environnement de serveur Windows. Il n'inclut pas automatiquement chaque licence, politique d'accès ou fonctionnalité de collaboration d'équipe dont votre application a besoin.
La différence réside dans l'endroit où le travail se déroule
Avec RDP, la machine distante exécute l'application. Votre appareil envoie des entrées clavier et souris et reçoit l'affichage du bureau. Votre ordinateur portable agit comme une fenêtre sur cet environnement. L'application peut continuer à fonctionner lorsque vous vous déconnectez, selon son comportement et les politiques de session du serveur ; se déconnecter est différent de se déconnecter ou d'éteindre.
Avec un VPN, votre ordinateur portable continue généralement à exécuter ses propres applications. Le tunnel change les ressources réseau auxquelles il peut accéder et comment le trafic sélectionné circule. Un VPN peut rendre un serveur de fichiers privé accessible, mais il n'installe pas de logiciel Windows sur votre ordinateur portable ni ne fournit un deuxième ordinateur.
Cette distinction évite une erreur d'achat courante. Si un collègue a besoin d'une application uniquement Windows mais utilise un appareil qui ne peut pas l'exécuter, acheter un VPN seul ne résout pas le problème. Si les collègues ont déjà des appareils appropriés et ont seulement besoin d'accéder à un service interne, louer des bureaux à distance individuels pourrait ajouter une administration inutile.
L'aperçu des services de bureau à distance de Microsoft décrit une plateforme plus large pour fournir des bureaux et des applications. Un seul serveur accessible via RDP n'est qu'une des configurations possibles ; il ne doit pas être confondu avec un service de bureau multi-utilisateur entièrement conçu.
Comparez les options en utilisant les mêmes questions
| Question | RDP ou bureau à distance | VPN d'entreprise |
|---|---|---|
| Où l'application s'exécute-t-elle ? | Sur l'ordinateur distant | En général sur l'appareil de l'utilisateur |
| Que reçoit l'utilisateur ? | Une session de bureau ou d'application interactive | Connectivité réseau vers des destinations autorisées |
| Un deuxième ordinateur est-il nécessaire ? | Oui, il doit y avoir un hôte distant | Un service ou une passerelle VPN est nécessaire, mais pas de bureau par utilisateur |
| Qu'est-ce qui reste important sur l'ordinateur portable ? | Connexion sécurisée, client pris en charge, connexion fiable | Connexion sécurisée, compatibilité des applications, sécurité des points de terminaison |
| Qu'est-ce qui génère généralement la facture ? | Ressources hôtes, licences, gestion, sauvegardes | Licences de service, fonctionnement de la passerelle, identité et support |
| L'accès peut-il être limité de manière étroite ? | Oui, avec des comptes appropriés et des contrôles d'accès | Oui, avec un routage et une autorisation configurés pour la tâche |
Aucune des colonnes n'est automatiquement plus sûre ou moins chère. Un déploiement soigneusement limité peut réduire l'exposition ; un déploiement mal géré peut rendre les systèmes sensibles plus faciles à atteindre.
Quatre scénarios quotidiens
1. Un opérateur a besoin d'une application Windows
Supposons qu'un spécialiste des opérations utilise un ordinateur portable qui ne prend pas en charge l'application Windows héritée de l'équipe. Un environnement Windows à distance peut fournir le système d'exploitation et le stockage dont l'application a besoin. L'opérateur se connecte à cet environnement au lieu de déplacer l'application sur l'ordinateur portable.
Avant de louer un serveur, vérifiez les éditions Windows prises en charge par l'application, les conditions de licence, les besoins en ressources et toute dépendance matérielle. Une installation réussie sur le bureau de quelqu'un ne prouve pas la compatibilité avec Windows Server. Les clés de sécurité matérielles, les exigences graphiques, les intégrations d'imprimantes ou les restrictions des fournisseurs peuvent changer la réponse.
Le test d'acceptation utile est concret : l'opérateur peut-il se connecter, accomplir la tâche requise, exporter le résultat en toute sécurité et récupérer après une connexion interrompue ? "RDP se connecte" n'est que la première étape.
2. Les employés ont besoin d'un site web interne
Si les employés ont déjà des navigateurs appropriés et ont besoin d'un tableau de bord de reporting privé, un VPN d'entreprise peut fournir la connectivité requise sans bureau à distance. Les règles d'accès devraient permettre le service de reporting plutôt que d'ouvrir inutilement tout le réseau.
Demandez si le site web pourrait plutôt utiliser un service d'accès conscient de l'identité approprié. La comparaison concerne l'accès sécurisé à l'application, pas la preuve que chaque problème de travail à distance nécessite un VPN.
Un abonnement VPN grand public qui change l'emplacement de sortie d'Internet n'est pas automatiquement une solution d'accès pour les employés. Le service doit réellement se connecter à votre environnement professionnel et prendre en charge les contrôles d'accès dont vous avez besoin.
3. Un contractant a besoin d'un accès temporaire
Le travail temporaire nécessite une date de fin claire et des permissions limitées. Un environnement distant dédié peut aider à garder le logiciel de projet et les fichiers de travail séparés de l'appareil du contractant, mais le partage du presse-papiers, les téléchargements et les lecteurs redirigés nécessitent toujours des paramètres délibérés.
Alternativement, un accès VPN limité peut suffire pour un service interne. Dans les deux cas, créez un compte individuel, restreignez ses permissions, enregistrez le propriétaire et retirez l'accès lorsque l'engagement prend fin. Des identifiants partagés rendent difficile l'identification de qui a modifié un fichier ou de retirer l'accès d'une personne sans perturber tout le monde.
4. Une équipe veut un ordinateur disponible pendant la nuit
Un hôte distant peut rester disponible indépendamment de la batterie d'un ordinateur portable ou de l'alimentation du bureau. Cela peut convenir à une application de bureau programmée, à condition que le logiciel prenne en charge le fonctionnement sans surveillance et que la configuration de la session soit appropriée.
Un VPN seul ne crée pas ce temps d'exécution. À l'inverse, tous les travaux de nuit ne nécessitent pas un bureau graphique. Un script programmé ou un flux de travail API pourrait mieux convenir à un environnement Linux. Notre introduction au VPS explique le concept de serveur sous-jacent avant que vous ne sélectionniez un système d'exploitation.
RDP et VPN peuvent être utilisés ensemble
Un design courant nécessite que les utilisateurs établissent une connexion privée approuvée avant d'atteindre un bureau à distance. Le VPN contrôle le chemin réseau ; l'hôte de bureau a toujours besoin de sa propre authentification, mises à jour, permissions de compte et surveillance.
Ne supposez pas que placer RDP derrière un VPN donne à chaque utilisateur de VPN le droit d'accéder à chaque serveur. La connectivité et l'autorisation restent des décisions séparées. Un contractant qui a besoin d'une application ne devrait pas avoir accès à des serveurs non liés simplement parce qu'il s'est connecté avec succès au VPN.
Le routage est également important. Un VPN peut transporter des destinations sélectionnées ou un ensemble plus large de trafic d'appareils. La documentation sur le routage VPN de Microsoft distingue les configurations de tunnel fractionné et de tunnel forcé. Le mot "connecté" ne vous dit donc pas quel trafic utilise le tunnel.
Pour une petite équipe, notez trois chemins : comment l'employé atteint le bureau, comment le bureau atteint les services d'entreprise et comment les fichiers quittent le bureau. Cet exercice simple révèle souvent des permissions manquantes ou une dépendance inattendue avant le déploiement.
La sécurité dépend de l'arrangement d'accès complet
Commencez par des comptes nommés et une authentification forte appropriée au service. Limitez l'accès administratif aux personnes qui en ont besoin. Gardez les systèmes d'exploitation et les composants d'accès à distance à jour, et décidez qui reçoit des alertes lorsque l'authentification échoue à plusieurs reprises.
Évitez de traiter un port de bureau à distance accessible publiquement comme le design d'accès par défaut. Envisagez un accès réseau restreint, une passerelle appropriée et des contrôles d'authentification organisationnels. Le bon arrangement dépend de l'environnement ; changer un numéro de port n'est pas un substitut au contrôle de qui peut atteindre le service.
Les sauvegardes méritent leur propre décision. Un bureau à distance peut centraliser des fichiers, mais la centralisation n'est pas une sauvegarde. Si l'application stocke un travail important sur un disque de serveur, établissez une copie récupérable et testez la restauration. Un VPN ne protège pas un fichier contre la suppression accidentelle après qu'un utilisateur légitime se soit connecté.
Enfin, planifiez le départ. La suppression du compte VPN d'un utilisateur peut ne pas révoquer d'autres identifiants d'accès à distance. La suppression de leur compte de bureau peut ne pas invalider les mots de passe d'application partagés. Maintenez un inventaire court des services séparés impliqués.
Budget pour la tâche, pas seulement l'abonnement
Pour le bureau à distance, incluez les ressources serveur, les exigences de licence Windows et d'application, la croissance du stockage, la conservation des sauvegardes et le temps nécessaire pour maintenir l'environnement. L'accès multi-utilisateur peut introduire des exigences de licence et de configuration supplémentaires ; ne déduisez pas le droit d'accès du nombre de personnes qui connaissent un mot de passe.
Pour un VPN, incluez le service ou la passerelle, l'intégration des employés, la configuration des appareils, les contrôles d'identité et le support continu. Un coût d'abonnement bas peut être compensé par des dépannages répétés si personne ne s'occupe de la configuration du réseau.
Voici une méthode de comparaison hypothétique, pas un devis : si un employé a besoin d'une application à distance pendant quelques heures par semaine, comparez l'arrangement complet de l'hôte distant avec le coût d'un appareil local approprié. Si dix employés n'ont besoin que d'un service web privé, comparez une solution d'accès réseau contrôlé avec dix bureaux séparés. La réponse économique peut changer à mesure que la tâche évolue.
La documentation Windows VPS de VoyraCloud décrit son offre de serveur Windows et RDP. Vérifiez la compatibilité actuelle des applications et les licences séparément. La fonctionnalité de configuration de proxy de console Linux ne s'applique pas à Windows VPS ; configurer manuellement une application est une tâche différente.
Un processus de sélection pratique
- Nommez l'application et son propriétaire. Incluez son système d'exploitation, sa licence, les fichiers requis et tout périphérique.
- Décidez où elle doit s'exécuter. Gardez la réponse séparée de la question d'accès réseau.
- Listez les destinations exactes dont les utilisateurs ont besoin. Évitez les exigences vagues telles que "accès à tout au bureau".
- Choisissez les limites de compte et d'accès. Spécifiez qui peut se connecter, administrer, copier des données et inviter un autre utilisateur.
- Pilotez avec un utilisateur ordinaire. Testez une tâche réaliste, pas seulement une connexion réussie d'un administrateur.
- Testez l'interruption et la récupération. Déconnectez le réseau, reconnectez-le et confirmez que le travail et l'accès se comportent comme prévu.
- Documentez la suppression et le support. Quelqu'un doit savoir comment révoquer l'accès et récupérer l'environnement sans l'installateur d'origine.
Un pilote RDP contre VPN devrait également inclure les conditions normales les moins pratiques : un ordinateur portable modeste, une connexion Internet différente et un véritable transfert de fichiers. Cela vous donne des preuves plus utiles qu'une démonstration impressionnante sur l'appareil le plus rapide de l'administrateur.
FAQ
RDP est-il identique à un VPN ?
Non. RDP fournit une interaction avec un ordinateur distant. Un VPN fournit une connectivité réseau via un tunnel. L'un concerne le bureau de travail ; l'autre concerne le chemin entre les réseaux ou les appareils.
Lequel est plus rapide, RDP ou VPN ?
Il n'y a pas de gagnant universel car ils traitent différents travaux. La réactivité du bureau à distance dépend de l'activité d'affichage, de la latence, des ressources hôtes et de la qualité de la connexion. La performance des applications VPN dépend du routage, de la capacité de la passerelle et de l'application elle-même. Testez la tâche réelle.
Ai-je besoin d'un VPN pour utiliser RDP ?
Pas nécessairement, mais RDP nécessite toujours un design d'accès sécurisé approprié. Un VPN est une façon de fournir une accessibilité restreinte. Des passerelles gérées et d'autres arrangements d'accès peuvent également convenir, selon l'environnement.
Plusieurs employés peuvent-ils partager un Windows VPS ?
Ne supposez pas que la connectivité technique accorde des droits multi-utilisateurs. Vérifiez les licences Windows, d'application et de bureau à distance ainsi que la capacité des ressources et l'isolation des comptes. Un serveur avec RDP disponible n'est pas automatiquement une plateforme de bureau d'équipe sous licence.
Un VPN permet-il d'exécuter des logiciels Windows sur un Mac ou un téléphone ?
Non. Un VPN change la connectivité, pas le système d'exploitation exécutant l'application. Un client de bureau à distance compatible peut fournir un accès à des logiciels s'exécutant sur un hôte Windows séparé, sous réserve des exigences de l'application.
Où une petite équipe devrait-elle commencer ?
Notez une tâche réelle et décidez où son application appartient. Pour un environnement Windows à distance, consultez l'offre Windows VPS ; pour une tâche côté serveur sans exigence de bureau, envisagez le Cloud VPS. Choisissez l'arrangement d'accès réseau après que l'exigence de temps d'exécution soit claire.