
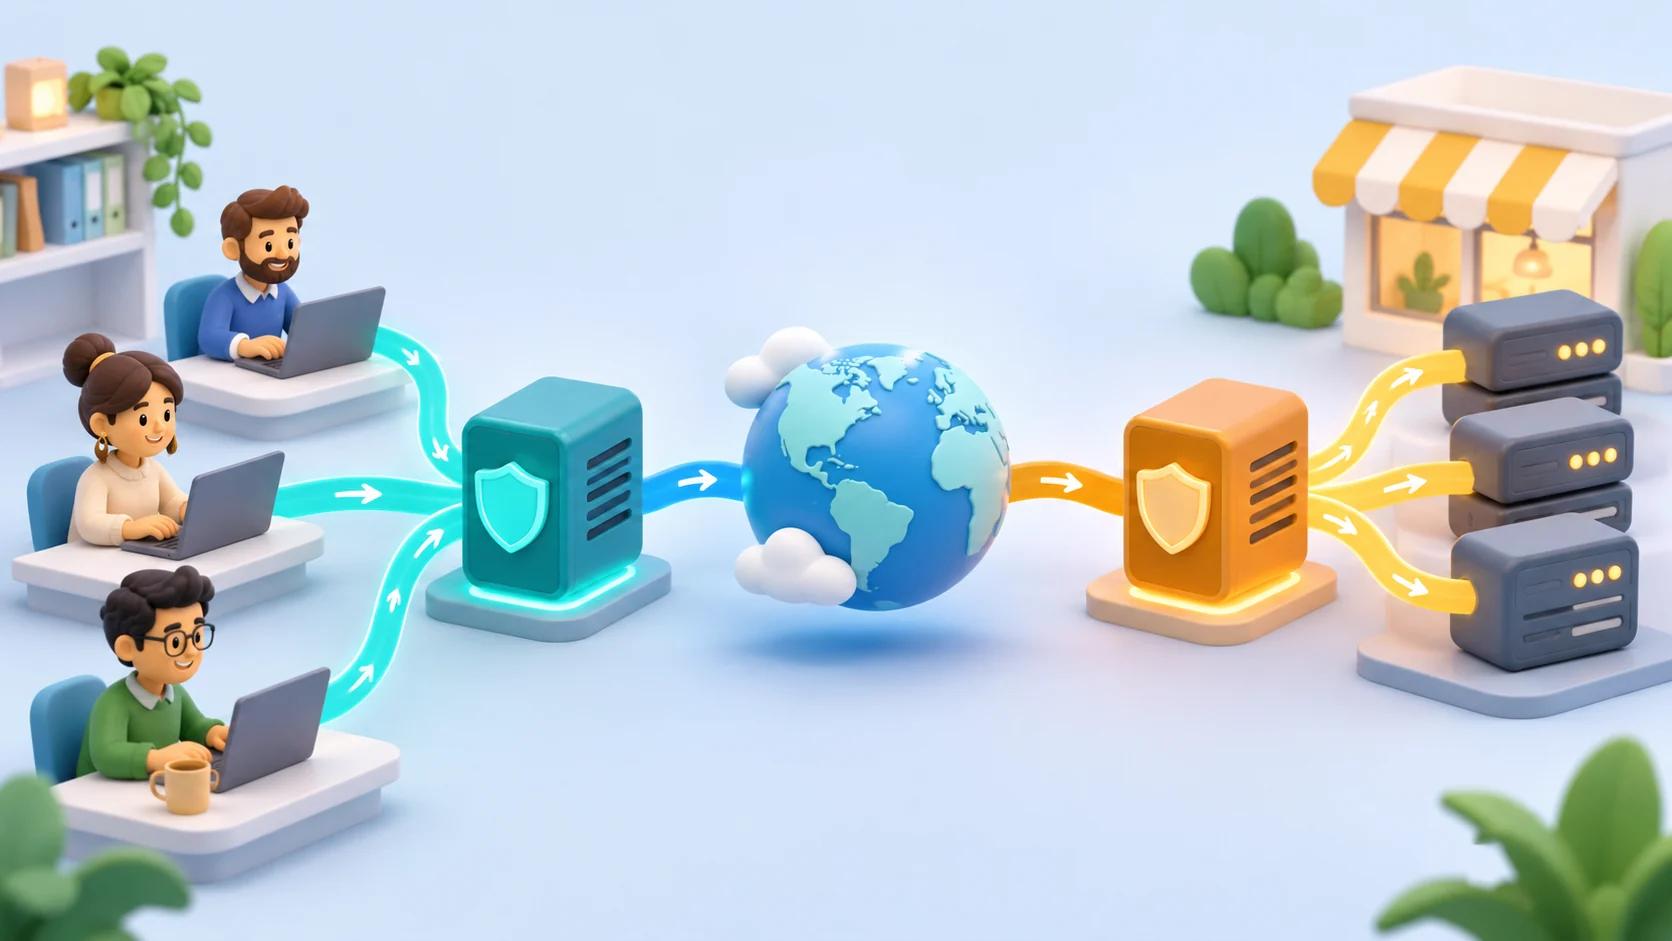
Un proxy direct agit au nom des clients effectuant des demandes sortantes. Un proxy inverse agit au nom des serveurs recevant des demandes entrantes. Dans une décision entre proxy direct et proxy inverse, commencez par identifier le trafic que vous souhaitez contrôler : la personne ou l'application effectuant une demande, ou le site web le recevant.
Les deux sont des intermédiaires, et les deux peuvent envoyer des demandes vers l'avant. Leurs noms décrivent leur rôle dans l'architecture, pas une promesse concernant la sécurité, l'anonymat ou la performance. Une passerelle de site web ne devient pas automatiquement un service de navigation sortante, et l'achat d'un proxy sortant ne publie pas votre application aux visiteurs.
TL;DR
- Utilisez un proxy direct lorsqu'un client a besoin d'un itinéraire sortant défini ou d'une politique d'accès.
- Utilisez un proxy inverse lorsque les visiteurs ont besoin d'un point d'entrée vers les applications que vous exploitez.
- L'authentification, le chiffrement, la mise en cache et la journalisation dépendent de la configuration réelle, pas seulement de l'étiquette du proxy.
- Les deux rôles peuvent exister dans un même système, mais ils ont des propriétaires, des identifiants et des modes de défaillance distincts.
- Une étiquette résidentielle, ISP ou datacenter décrit une offre réseau ; elle ne remplace pas la distinction entre proxy direct et inverse.
La Différence en Un Tableau
| Question | Proxy direct | Proxy inverse |
|---|---|---|
| Pour qui agit-il ? | Un client ou un groupe de clients | Un serveur ou un groupe de serveurs |
| Chemin de demande typique | Application → proxy → destination | Visiteur → proxy → application |
| Qui le sélectionne généralement ? | Opérateur client ou administrateur réseau | Opérateur de site web ou de service |
| Quel est l'objectif immédiat ? | Contrôler ou acheminer l'accès sortant | Recevoir et acheminer l'accès entrant |
| Préoccupation typique en matière d'authentification | Ce client peut-il utiliser le proxy ? | Ce visiteur peut-il accéder à cette application ? |
| Préoccupation opérationnelle courante | Accès au point de terminaison, identifiants et politique sortante | Santé en amont, routage, certificats et accès d'origine |
| Qu'est-ce qu'il ne fournit pas automatiquement ? | Un point d'entrée public pour votre propre site web | Une identité sortante différente pour un trafic de navigateur non lié |
Ce sont des rôles typiques plutôt que des restrictions sur un paquet logiciel particulier. Une passerelle capable peut prendre en charge plusieurs fonctions, mais chaque fonction nécessite toujours une configuration explicite. La vue d'ensemble MDN des serveurs proxy distingue les intermédiaires de transfert et les passerelles dans le chemin de demande HTTP.
Comment Fonctionne un Proxy Direct
Imaginez une application de reporting effectuant une demande autorisée à un service externe. Au lieu de se connecter directement, elle envoie la demande via un proxy direct configuré. Le proxy établit la prochaine connexion et renvoie la réponse par le même chemin logique.
L'opérateur client peut vouloir une politique sortante centralisée, un itinéraire réseau contrôlé, ou un moyen pris en charge pour qu'une application atteigne une destination. Le résultat exact dépend du protocole, du support proxy du client et de la configuration du fournisseur. Certaines applications ont leurs propres paramètres proxy ; d'autres héritent des paramètres système ou environnementaux.
La question opérationnelle importante est de savoir si l'application prévue utilise réellement le proxy. Changer un paramètre dans un outil ne prouve pas que chaque processus sur l'ordinateur le suit. Un service en arrière-plan, un navigateur et un client en ligne de commande peuvent avoir des configurations effectives différentes.
Un proxy direct ne garantit pas non plus que la destination ne voit aucune autre information d'identification. Les demandes peuvent inclure des identifiants de compte, des cookies et des données d'application. Sélectionnez un itinéraire pour un besoin technique légitime, et évaluez le traitement des données séparément de l'adresse utilisée pour la connexion réseau.
Exemple : Une Intégration de Données Planifiée
Considérez une intégration hypothétique qui récupère des données de fournisseur autorisées chaque matin. Son opérateur souhaite que les demandes sortent par un point de terminaison documenté. L'opérateur configure le client HTTP de l'intégration, stocke l'identifiant du proxy séparément du jeton API du fournisseur, et vérifie à la fois le comportement de l'itinéraire et de l'application.
L'identifiant du proxy répond à la question de savoir si l'intégration peut utiliser l'intermédiaire. Le jeton du fournisseur répond à la question de savoir s'il peut lire les données du fournisseur. Un proxy fonctionnel ne donne pas la seconde autorisation. Garder ces responsabilités séparées rend les échecs d'authentification beaucoup plus faciles à diagnostiquer.
Comment Fonctionne un Proxy Inverse
Imaginez maintenant un site web public avec une application fonctionnant sur un port de service privé. Les visiteurs se connectent à la porte d'entrée du site web. Un proxy inverse reçoit ce trafic et le transmet à l'application en amont configurée, puis renvoie la réponse de l'application.
L'opérateur du site web choisit l'amont et contrôle le point d'entrée. Selon la conception, le proxy inverse peut gérer la terminaison TLS, le routage entre les services, le buffering ou la distribution de charge. Ce sont des capacités configurées, pas des fonctionnalités à supposer que chaque déploiement inclut.
La documentation du proxy inverse NGINX explique comment passer des demandes à un amont avec proxy_pass, définir des en-têtes de demande et contrôler le buffering. Ce guide se concentre sur le choix du rôle ; les détails d'installation et de directive appartiennent à la documentation du logiciel que vous déployez réellement.
Un proxy inverse ne peut pas rendre une application malsaine saine. Si la base de données en amont est indisponible, mettre un autre composant devant ne restaure pas les données manquantes. Il peut fournir une réponse de défaillance contrôlée ou acheminer vers une autre instance saine uniquement lorsque l'architecture a été conçue pour le faire.
Exemple : Deux Applications Internes Sous Un Même Domaine
Supposons qu'une petite équipe exploite un tableau de bord et un service de documentation. C'est un design hypothétique, pas un benchmark. Un proxy inverse peut fournir un point d'entrée public défini et envoyer des demandes à l'application appropriée selon les hôtes ou chemins configurés.
L'équipe doit encore décider qui peut accéder à chaque application, comment les certificats se renouvellent, et si les services d'origine sont directement accessibles. Une structure de domaine soignée est utile, mais elle ne remplace pas le contrôle d'accès. Testez à la fois l'itinéraire public attendu et tout point d'entrée alternatif non intentionnel.
L'Authentification et la Confiance Sont Différentes de Chaque Côté
Un proxy direct peut nécessiter un nom d'utilisateur et un mot de passe avant de transmettre le trafic. L'application peut également avoir besoin de ses propres identifiants de destination. Gardez les deux identités séparées dans la configuration, les journaux et les rapports d'incidents.
Avec un proxy inverse, les visiteurs peuvent s'authentifier auprès de l'application ou auprès d'une couche d'accès devant elle. L'application doit comprendre quels en-têtes ou assertions d'identité elle peut faire confiance. Accepter un en-tête d'identité fourni par un visiteur sans une frontière de confiance peut compromettre le contrôle prévu.
Par exemple, une application peut vouloir enregistrer l'adresse d'origine du visiteur après que le trafic soit passé par une passerelle. Cela nécessite une configuration de proxy de confiance délibérée. Lire simplement un en-tête transféré n'établit pas que son contenu est autoritaire. Les paramètres de l'application et de la passerelle doivent s'accorder sur quels composants sont autorisés à le fournir.
Dans l'une ou l'autre conception, définissez qui peut modifier la configuration de routage. Un administrateur proxy peut affecter où vont les demandes et quelles informations passent par l'intermédiaire. Traitez cette autorité comme une permission opérationnelle significative, pas comme un paramètre de commodité inoffensif.
Un Proxy Automatise-t-il le Chiffrement de Tout ?
Non. Identifiez les connexions séparément. Il peut y avoir une connexion du client au proxy et une autre du proxy à la destination ou à l'amont. Le chiffrement sur une connexion n'établit pas le chiffrement sur l'autre.
Pour un proxy inverse qui termine HTTPS, décidez si la connexion à l'application nécessite également TLS, et vérifiez les paramètres de certificat et de confiance pertinents. Pour un proxy direct, distinguez l'URL de destination du protocole utilisé pour atteindre le point de terminaison du proxy.
Notez ces choix dans l'enregistrement de l'architecture. Évitez un diagramme qui étiquette tout l'itinéraire comme “sécurisé” sans expliquer où le chiffrement commence et se termine. L'examen utile demande ce que chaque intermédiaire peut observer, où les identifiants circulent, et quelle partie gère la configuration de confiance.
Un Processus de Sélection Pratique
1. Rédigez la Demande en Langage Clair
Utilisez une phrase telle que “notre travailleur appelle une API externe” ou “les clients ouvrent notre tableau de bord.” Nommez le demandeur et la destination. Cet exercice simple identifie généralement le côté pertinent de la distinction proxy avant de commencer toute comparaison de produit.
Si l'exigence dit seulement “nous avons besoin d'un proxy,” demandez ce qui doit changer : routage sortant, accès à l'application entrante, authentification ou gestion du trafic. Ces objectifs peuvent nécessiter différents composants.
2. Identifiez la Limite Que Vous Contrôlez
Listez le client, l'intermédiaire et la destination. Indiquez quels systèmes votre équipe exploite et lesquels appartiennent à une autre organisation. Ne concevez pas une solution qui suppose un contrôle administratif sur un site web tiers.
Pour une application que vous possédez, vous pouvez choisir une passerelle entrante et configurer l'origine. Pour une API tierce, vous contrôlez votre client et son itinéraire autorisé, mais les autorisations de compte et les règles d'utilisation de l'API restent en dehors de cette limite.
3. Définissez les Protocoles et Comportements Requis
Incluez le protocole de l'application, la méthode d'authentification, la taille de la demande, le comportement de streaming et la durée de connexion attendue. Une demande de page courte réussie ne prouve pas que des flux de longue durée ou de grands téléchargements se comporteront correctement.
Utilisez des tests autorisés représentatifs, et enregistrez la version du client. Évitez de traiter le mot “proxy” comme une preuve que chaque protocole ou mécanisme d'authentification fonctionnera. La compatibilité est une propriété du chemin de connexion complet.
4. Assignez un Propriétaire à Chaque Échec
Décidez qui vérifie la configuration du client, la disponibilité du proxy, la santé de l'application et le renouvellement des certificats. Donnez au personnel de soutien suffisamment d'informations assainies pour distinguer un échec d'authentification proxy d'un échec d'application en amont.
Décidez également comment désactiver ou revenir sur un changement de routage. Une configuration réversible est beaucoup plus facile à gérer qu'une dépendance non documentée que tout le monde découvre lors d'une panne.
5. Vérifiez le Résultat Réel
Pour un proxy direct, testez que l'application prévue suit l'itinéraire sélectionné et accomplit sa tâche réelle. Pour un proxy inverse, testez le nom d'hôte public, le routage, l'authentification et le comportement en amont attendu. Vérifiez que l'accès direct non intentionnel est restreint là où votre conception l'exige.
Conservez le résultat comme un petit enregistrement d'acceptation plutôt qu'une capture d'écran d'une demande réussie. Incluez le comportement normal, un échec contrôlé, et l'étape de récupération. Cela crée une référence pour les changements futurs.
Un Système Peut-il Utiliser les Deux ?
Oui. Une application web peut recevoir des visiteurs via un proxy inverse tandis que son travailleur en arrière-plan utilise un proxy direct pour une intégration externe autorisée. Ce sont des chemins de demande séparés, même lorsque les composants fonctionnent dans la même infrastructure.
Gardez leurs identifiants, journaux et noms de configuration distincts. “Mot de passe proxy” est une étiquette secrète ambiguë lorsque un déploiement contient plusieurs intermédiaires. Préférez des noms qui identifient le service et l'objectif sans révéler le secret lui-même.
Considérez également l'indépendance des échecs. Si le proxy sortant est indisponible, l'application publique doit-elle rester disponible pendant que les intégrations programmées sont suspendues ? Si la passerelle entrante échoue, les opérateurs peuvent-ils toujours accéder à une console de récupération ? Ces questions révèlent si un composant est accidentellement devenu une dépendance pour un travail non lié.
Où S'intègrent les Produits d'Hébergement et de Proxy
Un serveur vous donne un endroit pour exécuter des logiciels. Un service de transfert donne à un client compatible un itinéraire pour les demandes. Ils peuvent être combinés, mais aucun n'inclut automatiquement l'autre. La comparaison existante VPS contre proxy résidentiel élargit cette distinction.
Pour héberger une application ou une passerelle, évaluez les responsabilités d'exécution et de maintenance de Cloud VPS. Si vous choisissez NGINX Proxy Manager, le guide de déploiement de NGINX Proxy Manager existant couvre cette tâche d'installation distincte. Le guide de gestion VPS est pertinent pour maintenir le serveur sous-jacent.
La classification ISP ou datacenter d'un proxy sortant est une décision différente. Elle ne vous dit pas si votre site web a besoin d'un proxy inverse, et elle ne supprime pas la nécessité de configurer l'authentification et l'accès à l'application. Choisissez d'abord l'architecture, puis évaluez l'offre réseau par rapport à un besoin spécifique.
FAQ
Quelle Est la Principale Différence entre Proxy Direct et Proxy Inverse ?
Un proxy direct sert des clients effectuant des demandes sortantes ; un proxy inverse sert des applications recevant des demandes entrantes. Identifiez quel côté vous exploitez et quel comportement de trafic vous souhaitez changer avant de sélectionner un logiciel ou un service.
Un Proxy Inverse Peut-il Changer l'IP Sortante de Mon Navigateur ?
Pas simplement en étant devant votre site web. Il gère les demandes adressées aux applications qu'il sert. Acheminer un trafic de navigateur non lié à travers un intermédiaire nécessite une configuration de proxy direct ou réseau prise en charge séparée.
Un Proxy Inverse Est-il Identique à un Équilibreur de Charge ?
Non. L'équilibrage de charge est une fonction possible d'une conception de proxy inverse. Un proxy inverse peut transférer à un seul amont, et un système d'équilibrage de charge peut fonctionner de différentes manières. Inspectez la configuration réelle au lieu de supposer une redondance à partir de l'étiquette.
Un Proxy Direct Rend-il les Demandes Anonymes ?
Aucune garantie de ce type ne découle du rôle. Les connexions de compte, les cookies, les données de demande et les journaux d'opérateur comptent toujours. Évaluez quelles informations sont envoyées et conservées, et utilisez le service uniquement pour un accès que vous êtes autorisé à effectuer.
Ai-je Besoin des Deux pour un Petit Site Web ?
Pas nécessairement. Commencez par les exigences de l'application. Un service d'hébergement géré peut déjà gérer le point d'entrée entrant, et les demandes sortantes ordinaires peuvent ne nécessiter aucun proxy supplémentaire. Ajoutez un composant uniquement lorsqu'il résout un besoin documenté et que quelqu'un peut le maintenir.
Un Proxy Transparent Est-il une Troisième Direction ?
Non. La transparence décrit comment l'interception ou la sensibilisation du client fonctionne dans un contexte particulier ; c'est une dimension distincte de qui les demandes que l'intermédiaire sert. Utilisez des descriptions précises du chemin de trafic plutôt que de traiter chaque étiquette de proxy comme une architecture concurrente.